Seminario ONIF 2025 sull’informatica forense a Bari

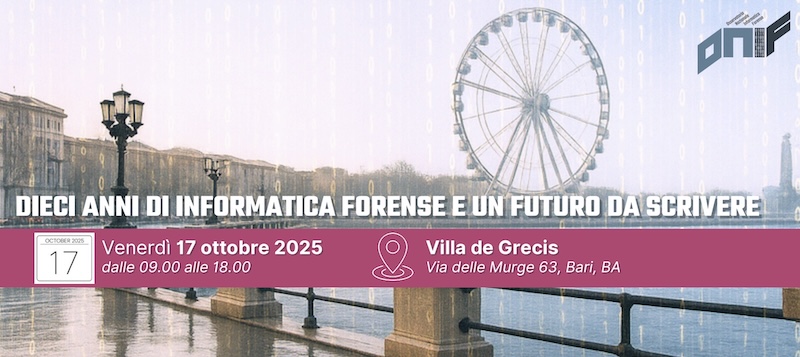
Per chi fosse interessato, segnaliamo il Seminario ONIF 2025 sulla informatica forense, che si terrà a Bari venerdì 17 ottobre 2025, nella splendida cornice di Villa De Grecis.

La 9a edizione dell’evento annuale dell’Osservatorio Nazionale d’Informatica Forense (ONIF) è dedicata a Operatori delle Forze dell’Ordine, Giuristi e consulenti informatici forensi oltre che a personalità istituzionali e professionisti del.

Durante l’evento si parlerà della survey ONIF 2025, d’intelligenza artificiale applicata alla video forensics, di DSPM e DLP, di forensys, il gestionale per l’informaticoforense moderno, di competenze e certificazione di processi e procedure informatiche forensi, di dispositivi IIoT, di threat intelligence e NIS2, di bonifiche elettroniche e webforensics con sponsor e relatori di altissimo livello.

Osservatorio Nazionale Informatica Forense – Bari 2025

Il programma dell’evento ONIF a Bari del 17 ottobre 2025 è il seguente:

08:30 – 09:30
Registrazione partecipanti

09:30 – 10:15
Introduzione e saluti istituzionali
Mattia Epifani (Presidente ONIF)
Moderazione: Nanni Bassetti
Direzione eventi: Pasquale Di Tolla

10:15 – 10:45
Presentazione Survey ONIF 2025
Alessandro Fiorenzi

10:45 – 11:15
Utilizzo dell’intelligenza artificiale per la super risoluzione di video digitali a scopo forense. È una buona idea? Un caso pratico: riconoscimento di volti
Massimo Iuliani

11:15 – 11:45
Pausa caffè

11:45 – 12:15
DSPM e DLP: La sinergia vincente per la sicurezza dei dati
Alessandro Fontana (Netskope)

12:15 – 12:45
Forensys: il gestionale per l’informatico forense moderno
Antonio Roberto Consalvi

12:45 – 13:15
Dallo smartphone allo smartwatch: nuove frontiere nell’analisi forense dei dispositivi mobili
Diego Cassini (Compelson)

13:15 – 14:30
Pausa pranzo

14:30 – 15:00
L’erogazione di servizi di digital forensics di qualità: tra esigenza di risorse, competenze e certificazione di processi e procedure
Michele Ferrazzano

15:00 – 15:15
DeepPlate: un utilizzo intelligente dell’intelligenza artificiale
Marco Fontani (Amped Software)

15:15 – 15:30
Inside the breach: analisi forense, threat intelligence e risposta operativa come architettura di difesa tra obblighi NIS2 e contesto reale
Claudio Tinelli

15:30 – 16:00
Digital Forensics per dispositivi IIoT (Industrial Internet of Things): sfide, prospettive e casi reali
Fabrizio Giuliani

16:00 – 16:15
Pausa

16:15 – 16:30
Magnet One: la nuova era delle indagini digitali
Luigi Portaluri, MBA (Magnet Forensics)

16:30 – 16:45
Le Bonifiche Elettroniche a supporto di controspionaggio industriale. M2 Bridge New, apparato innovativo per rilevare Software Spy su Cellulari e Tablet
Marco Muratori (MG Extreme)

16:45 – 17:00
Ottimizzare gli strumenti investigativi per superare le sfide digitali
Oliver Gheorghe (Solutions Engineer Cellebrite)

17:00 – 17:30
Web Forensics: Presentazione della prima Certificazione CWFE per l’Acquisizione di Contenuti Online
Alessandro Rella

17:30 – 17:45
Domande e termine lavori

Chi desidera la versione PDF può visionare in preview o scaricare la locandina dell’evento ONIF a Bari dal seguente link.

FTK Imager PRO: supporto alla cifratura e iOS

Dopo quasi 25 anni dall’uscita del preziosissimo – oltre che gratuito, anche per uso commerciale – software FTK Imager, la società Exterro (che ha acquisito AccessData) ha fatto uscire la versione “Pro” che ne contiene le stesse caratteristiche ma con il supporto alla decifratura e all’acquisizione logica di dispositivi iOS.

L’idea che si legge sulla pagina ufficiale di FTK Imager Pro su Exterro è quella di espandere le capacità già solide della versione gratuita con funzioni più sofisticate, soprattutto per trattare prove cifrate, dispositivi mobili e per ridurre i tempi nelle attività forensi. Secondo Exterro, FTK Imager Pro “permette di evitare l’imaging completo del disco e visualizzare file decrittati istantaneamente, preservando la catena di custodia e accelerando le indagini.

Caratteristiche e prezzo di FTK Imager PRO

Nella pagina del “coming soon” del negozio Exterro, sono elencate le caratteristiche chiave previste per la versione Pro:

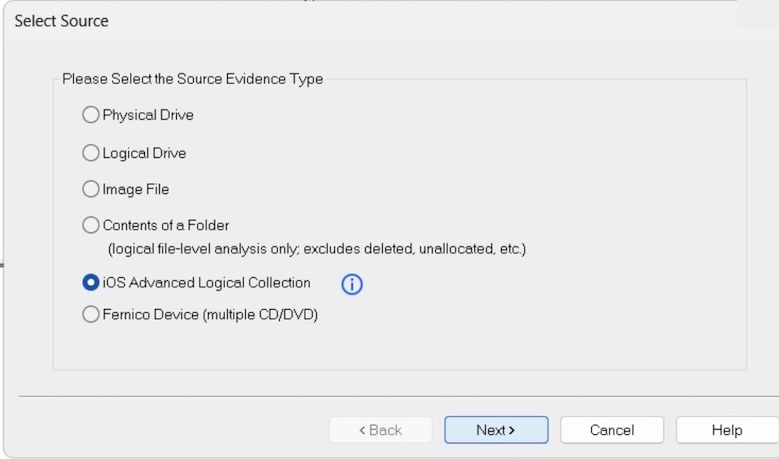
  • acquisizione logica avanzata “Advanced Logical” da Smartphone Apple iOS (messaggi, foto, dati app, registri chiamate);
  • rilevamento di immagini cifrate e richiesta delle credenziali per decrittarle;
  • accesso “live” a dati decrittati direttamente dal dispositivo, senza dover necessariamente creare prima un’immagine cifrata completa.

Il prezzo indicato sul sito del negozio è 499 USD all’anno per utente, la licenza è legata al PC sul quale viene installato il software.

La versione gratuita di FTK Imager: cosa offre

Per comprendere il salto rappresentato da FTK Imager Pro, è utile ricordare le funzioni offerte dalla versione gratuita di FTK Imager:

  • Creazione di copia forense di hard disk o supporti di memoria nei formati standard (E01, AFF, RAW, ecc.);
  • Creazione di copie forensi di cartelle o singoli file tramite contenitori forensi in formato A01;
  • Anteprima di file e directory contenuti nelle immagini o nei dispositivi collegati;
  • Esportazione tramite di file e cartelle selezionati da immagini forensi (es file di registro, eventi, etc…);
  • Calcolo e verifica degli hash (MD5, SHA1, SHA256) per garantire l’integrità dei dati acquisiti;
  • Montaggio di immagini forensi come unità virtuali per ispezione.

Queste funzionalità rendono la versione gratuita uno strumento molto utile e robusto per attività di copia forense di base, prendando ovviamente limitazioni quando si devono trattare dati cifrati, dispositivi mobili o situazioni in cui non si vuole acquisire l’intero disco indiscriminatamente.

Confronto: la versione gratuita di FTK Imager vs FTK Imager Pro

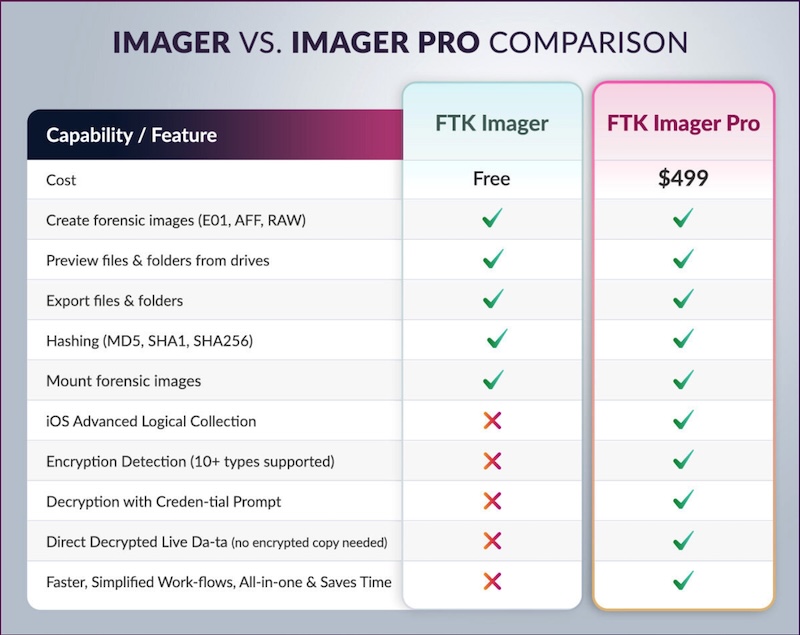
Sul sito ufficiale viene fornita una ottima tabella di confronto tra la versione gratuita di FTK Imager vs FTK Imager Pro:

Da questo confronto tra le due versioni – FTK Imager free edition e FTK Imager PRO a pagamento – emerge chiaramente che la Pro punta a colmare le lacune più critiche della versione gratuita, specialmente nelle aree dell’encryption, dell’analisi “live” e del supporto a dispositivi mobili.

Punti strategici e vantaggi principali di FTK Imager Pro

Emergono dai documenti evidenti vantaggi della versione a pagamento di FTK Imager PRO, tra i quali:

1. Trattamento delle evidenze cifrate / crittografia

Uno dei punti di forza più citati per FTK Imager Pro è la capacità di rilevare immagini cifrate (come BitLocker, FileVault, e altre) e richiedere le credenziali per decrittarle, permettendo di visualizzare i dati senza dover prima creare un’immagine cifrata completa. Questo è particolarmente utile, poiché oggi molte installazioni operative – persino sistemi Windows moderni – adottano cifratura di default, e dover acquisire un’intera copia forense cifrata per poi scoprire che l’oggetto d’interesse è piccolo può essere inefficiente.

2. Preview / accesso live ai dati decrittati

Invece di dover acquisire e poi analizzare per intero un disco, Pro consente l’accesso immediato ai file decrittati dal dispositivo, riducendo in modo drastico i tempi iniziali delle indagini (il cosiddetto “triage”). Questa funzionalità permette un flusso operativo più agile: si può decidere cosa acquisire in modo selettivo, anziché “prendere tutto”.

3. Supporto migliorato per dispositivi mobili (iOS)

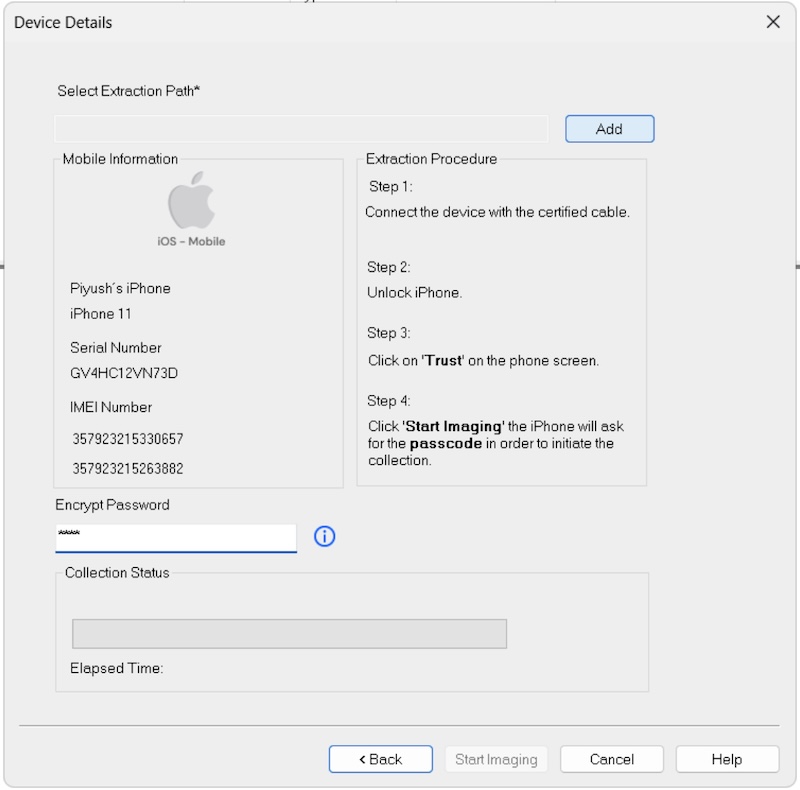
FTK Imager Pro integra una modalità di copia forense logica avanzata per i dispositivi iOS: acquisizione forense di foto, messaggi, dati delle app, registri delle chiamate e così via, con un’interfaccia guidata.

FTK Imager Pro e l'acquisizione forense logica di iOS

Questo riduce la necessità di strumenti esterni di mobile forensics per l’acquisizione forense di iOS, consolidando in un’unica interfaccia maggior parte dei processi iniziali di raccolta di dati da smarthpone Apple iPhone con iOS.

FTK Imager Pro e Acquisizione Forense di iPhone con iOS

La iOS Advanced Logical Collection di FTK Imager Pro sembra simile a una Advanced Logical tipica degli strumenti tradizionali di mobile forensics, basata su backup iTunes come Cellebrite UFED, MSAB XRY, Oxygen Forensics, Magnet Axiom e simili.

4. Efficienza e riduzione dei tempi

Con le funzioni pro di decrittazione “on the fly” e l’accesso live, Exterro afferma che gli operatori possono “chiudere casi più rapidamente e con meno sforzo”. In scenari reali, dove il tempo è cruciale (incident response, indagini penali, contenziosi), questa efficacia può essere strategica.

5. Mantenimento della catena di custodia

Nonostante l’accesso diretto ai dati decrittati, l’obiettivo è preservare i principi forensi, tracciando gli accessi e controllando che qualsiasi modifica non comprometta l’integrità dell’evidenza. Exterro sostiene che Pro mantiene la catena di custodia anche nelle operazioni più snelle.

6. Unificazione delle funzionalità

FTK Imager Pro combina più funzioni (imaging, decrittazione, raccolta mobile) in un solo tool “leggero”, evitando di dover passare tra più strumenti o moduli. Questo può semplificare la formazione del personale e ridurre l’errore operativo.

Potenziali svantaggi e limiti da considerare

Il prodotto pare molto interessante ma ci sono alcune criticità o limiti ancora da valutare:

Costo / modello di licenza
Pro sarà offerto con un abbonamento annuale (499 USD per utente) il che rappresenta un investimento più che percorribile anche per piccole strutture ma la licenza è legata al singolo dispositivo (PC, Workstation) e non pare essere disponibile versione con licenza su dongle.

Dipendenza da credenziali valide
Le capacità di decrittazione “on demand” funzionano solo se si dispone delle credenziali corrette. In assenza delle chiavi, l’accesso live potrebbe non essere possibile, costringendo comunque ad acquisizioni complete o brute force nel caso in cui non si disponga delle password.

Complessità e rischi operativi
L’accesso “live” ai dati può esporre a rischi di alterazione accidentale o manipolazione: anche se il tool si propone di preservare integrità e catena di custodia, l’operatore deve essere cauta/o e ben addestrata/o.

Limitazioni nelle analisi più avanzate

FTK Imager (in versione gratuita o Pro) non è un tool di analisi forense completa che possa essere utilizzato come strumento principale per una perizia informatica, per esempio, non è pensato per compiere analisi complesse su file cancellati, recuperi approfonditi, correlazioni, reportistica forense sofisticata. Per queste funzioni, esiste il “FTK Forensic Toolkit” (la suite completa) che integra motori di analisi, ricerche full-text, database, e reportistica avanzata così come altre soluzioni di produttori concorrenti come Intella, Nuix, Magnet Axiom, Belkasoft, etc…

Stabilità / maturità del prodotto

Essendo un prodotto d’informatica forense “nuovo” (o comunque di recente rilascio), potrebbero emergere bug, limitazioni nelle versioni iniziali, o mancanze rispetto a casi limite non previsti. Occorre valutare affidabilità, aggiornamenti e supporto nel tempo, dato che non molto tempo fa era emerso un problema con una versione di FTK Imager gratuita rilasciata e subito ritirata dal web.

Compatibilità e dipendenze ambientali

Potrebbero esserci limitazioni legate ai sistemi operativi, alle versioni dei file system cifrati, a nuove forme di cifratura emergenti che non siano inizialmente supportate, a modelli iOS non previsti, ecc.

Conclusioni

Nel complesso, il software FTK Imager Pro sembra un ottimo prodotto per eseguire perizie informatiche forensi su supporti digitali come hard disk, pendrive e ora anche smartphone Apple iPhone con iOS: valuteremo di aggiornare l’articolo in base a test o feedback una volta che ve ne saranno.

La truffa MiTM dei bonifici su falso IBAN – come funziona e come difendersi

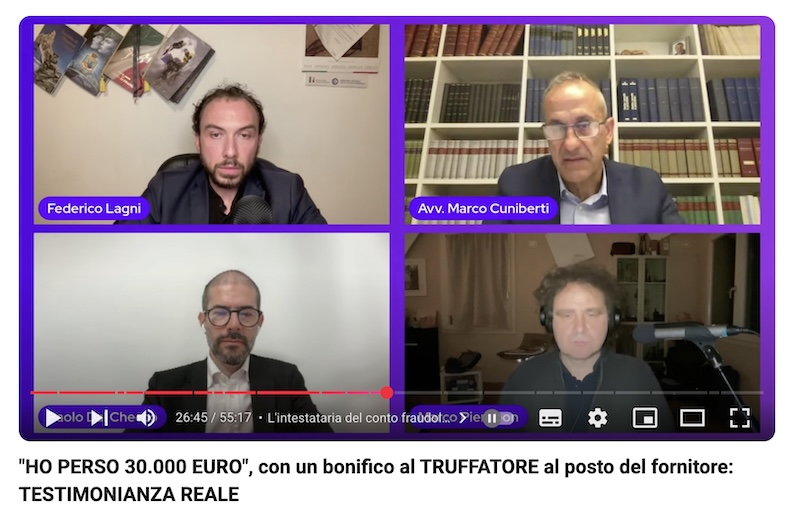
Il CEO Forenser Paolo Dal Checco ha collaborato insieme a Federico Lagni e all’Avv. Marco Cuniberti alla realizzazione di un video sulle truffe dei bonifici falsi e fraudolenti di tipo Man in The Mail (nota anche come “MiTM“), tramite le quali i criminali entrano in una casella di posta elettronica, sostituiscono l’IBAN di pagamento di una fattura e incassano il saldo pagato dal cliente al posto del venditore.

Non sempre l’attacco avviene su una casella di posta, ci sono casi nei quali semplicemente tramite “social engineering” i malfattori ingannano un soggetto (es. la segretaria di un’azienda, un cliente, etc…) convincendolo a fare un bonifico a uno specifico IBAN “taroccato” perché sotto il loro controllo.

Le Frodi sui Bonifici: Un’Analisi Tecnica e Giuridica

L’era digitale, se da un lato ha rivoluzionato il panorama dei pagamenti e delle transazioni, semplificando operazioni complesse, dall’altro ha creato nuove opportunità per la criminalità informatica. La vicenda di Marco, musicista professionista e cliente Tesla, che ha perso oltre 30.000 euro a seguito di una sofisticata truffa, rappresenta un caso emblematico. Questa storia offre una preziosa occasione per esaminare in profondità le vulnerabilità dei sistemi di pagamento e l’importanza di un approccio consapevole e proattivo alla sicurezza, spesso supportato da indagini di informatica forense.

La Cronistoria: Quando la Fiducia Incontra la Frode Digitale

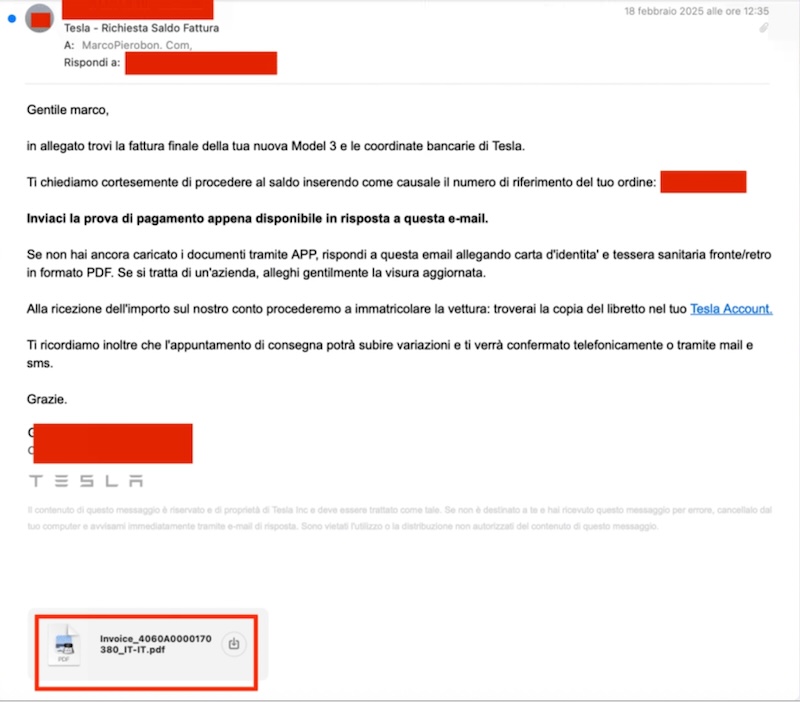
La vicenda di Marco inizia in modo ordinario. Cliente soddisfatto di Tesla dal 2019, decide di acquistare un nuovo modello a fine gennaio, con permuta della sua auto e assegnazione del VIN, seguendo una procedura già sperimentata e ritenuta sicura. A febbraio riceve un’email che sembra provenire direttamente da Tesla, contenente la richiesta di pagamento e la fattura allegata, esattamente come accaduto in precedenza. Fidandosi della regolarità apparente del mittente (@tesla.com) e dei dati bancari inclusi nel PDF allegato, Marco effettua il bonifico di a febbraio tramite la sua app di home banking e riceve persino una conferma via email, tanto che gli viene fissata la data di consegna per marzo.

Truffa del bonifico con attacco MiTM durante acquisto di una Tesla

A marzo, però, l’amara sorpresa: Tesla lo contatta, comunicando che il bonifico non è mai pervenuto. Un’attenta verifica delle email rivela la cruda realtà: l’IBAN presente nel PDF allegato all’email era stato alterato. I fondi non erano finiti a Tesla Motors Italy, bensì su un conto intestato a una SRLS italiana in provincia di Roma. Marco si attiva immediatamente, denunciando l’accaduto all’ufficio frodi della sua banca, ai Carabinieri e alla Polizia Postale. La sua banca, tuttavia, comunica dopo circa quindici giorni che i fondi non sono recuperabili, poiché il conto ricevente era già vuoto, suggerendo un rapido dirottamento del denaro. Questa mancanza di tutela per i consumatori è particolarmente frustrante, soprattutto considerando che truffe simili erano già avvenute ai danni di Tesla in passato, nel Regno Unito nel 2019 e in Australia nel 2021. Marco nota con amarezza che le banche, ad oggi, non hanno l’obbligo di incrociare i dati dell’intestatario del conto con l’IBAN durante un bonifico, una lacuna che lo ha esposto a questo rischio.

Aspetti Tecnici: L’Intervento del “Man in the Mail” e la Necessità della Digital Forensics

La truffa subita da Marco è un esempio classico di attacco “man in the middle” o, più specificamente, “man in the mail”, talvolta nota come “BEC Scam”, “BEC Fraud”, “Business Email Compromise” o anche – con accezioni diverse – “CEO Fraud” o “CEO Scam” perché spesso tramite social engineering viene coinvolto il direttore di un’azienda.

Il CEO Forenser, Paolo Dal Checco, consulente informatico forense, ha fornito una dettagliata spiegazione del meccanismo sottostante la truffa dei bonifici su IBAN taroccato e falso, evidenziando come una perizia informatica ben strutturata e completa sia cruciale per districarsi nei meandri di tali frodi e identificare le responsabilità, in modo da poter ottenere giustizia in un’aula di Tribunale o in via stragiudiziale.

Fattura falsa con IBAN errato per la truffa dei bonifici fraudolenti

I criminali, in questi casi, riescono a violare la casella email della vittima, tipicamente tramite la webmail, acquisendo le credenziali attraverso tecniche come il “password reuse”, il “password stuffing”, il phishing o l’uso di malware. Una volta ottenuto l’accesso, gli attaccanti hanno monitorato il traffico email di Marco in tempo reale. Non appena è arrivata l’email legittima da Tesla con l’IBAN corretto, hanno agito con incredibile velocità: hanno cancellato l’email originale dalla posta in arrivo di Marco, l’hanno modificata via IMAP inserendo una fattura con l’IBAN fraudolento (e persino un QR code, non utilizzato da Tesla, che rimandava al conto del truffatore), e l’hanno ricaricata sempre tramite protocollo IMAP nella sua inbox. Questo processo, reso possibile dal protocollo IMAP che permette non solo di scaricare ma anche di ricaricare le email, è avvenuto così rapidamente che Marco non ha potuto accorgersi della sostituzione, non vivendo “con gli occhi incollati alla casella di posta” come ha riferito.

Fattura con falso IBAN modificato dai criminali nella truffa dei bonifici via email Man In The Mail

L’email contraffatta e con l’IBAN falso appariva indistinguibile dall’originale, mantenendo lo stesso mittente, destinatario, testo e layout. Un’analisi approfondita di digital forensics ha però rivelato che la mail modificata non presentava una firma DKIM valida e verificata e, soprattutto, mancava di il “Message ID” – una sorta di “targa” identificativa univoca per ogni email.

Gli attaccanti hanno intenzionalmente rimosso il Message ID per evitare che il client di posta o la webmail potessero rilevare anomalie e per far sì che il messaggio apparisse esattamente nella posizione desiderata. Questa tecnica si differenzia dal semplice “spoofing”, in quanto la modifica avviene su un’email legittima già transitata, eludendo i controlli antispam e antifishing iniziali.

La perizia informatica ha confermato che la casella di posta di Marco era stata compromessa, mentre l’account Tesla era invece sicuro e attendibile, tanto che sulla casella di Marco c’erano accessi da indirizzi IP non riconducibili a lui e tentativi di autenticazione falliti registrati nei log del provider.

Un ulteriore aspetto tecnico che emerge dalla analisi forense e OSINT con ricerche su fonti aperte è l’organizzazione sottostante alla frode: il conto corrente italiano su cui Marco ha bonificato i soldi era già attivo e pronto per essere utilizzato per scopi illeciti, evidenziando un livello di preparazione che va ben oltre la semplice compromissione di un account email.

Aspetti Giuridici e Responsabilità Condivise: Le Sfide Legali delle Frodi Informatiche

La vicenda di Marco solleva interrogativi cruciali in merito alle responsabilità legali di diversi attori coinvolti in un’ottica di prevenzione e gestione delle frodi che spesso richiedono l’intervento di informatica forense per la ricostruzione dei fatti:

  • Le Banche: L’attuale quadro normativo non obbliga le banche a verificare la corrispondenza tra il nome del beneficiario e l’IBAN. Tuttavia, il nuovo regolamento europeo 2024/886, in vigore dal 9 ottobre 2025, imporrà alle banche di notificare il pagatore in caso di mancata corrispondenza, una misura che avrebbe potuto prevenire il danno a Marco. L’avvocato Marco Coniberti sottolinea che il livello di diligenza richiesto a una banca è elevato, data la natura del servizio. Inoltre, l’apertura di un conto a nome di un’azienda all’insaputa di quest’ultima, o con documenti falsi, implicherebbe una responsabilità diretta della banca per aver violato le misure di sicurezza.
  • I Provider di Servizi Email: Nonostante i provider dispongano di log che registrano tentativi di accesso falliti o accessi da IP insoliti – dati cruciali per una perizia informatica – nel caso di Marco non sono stati inviati alert o notifiche che avrebbero potuto indurlo a cambiare la password. Questa omissione è considerata una negligenza, poiché si prevede che i provider, nel 2025, dispongano di strumenti avanzati per rilevare anomalie.
  • Le Aziende (es. Tesla): L’utilizzo dell’email per veicolare informazioni di pagamento così sensibili è intrinsecamente rischioso, dato che la posta elettronica è definita uno “strumento estremamente insicuro per natura”. Sebbene la fatturazione elettronica e il “cassetto fiscale” offrano un livello di sicurezza superiore, l’abitudine di inviare “copie di cortesia” in PDF ne vanifica spesso il vantaggio, poiché tali copie sono facilmente modificabili. Un’azienda dovrebbe promuovere la compilazione dei campi IBAN nelle fatture elettroniche e, in alcuni contesti, persino scoraggiare la fornitura di copie di cortesia via email per mitigare i rischi.
  • L’Utente (la vittima): Sebbene le truffe siano sempre più sofisticate, all’utente finale è richiesto di adottare precauzioni. Tra le misure preventive essenziali vi sono l’attivazione dell’autenticazione a due fattori (2FA) per la propria casella email, che rende l’accesso molto più difficile anche in caso di furto di password. È inoltre fondamentale verificare sempre l’IBAN per importi consistenti o in caso di modifiche sospette, contattando il fornitore tramite un canale di comunicazione alternativo e fidato, come il telefono o WhatsApp. La pratica dimostra che queste frodi sono “molto più spesso di quello che sembra”, e la testimonianza di Marco è preziosa per aumentare la consapevolezza collettiva.

La storia di Marco e della truffa dei bonifici su IBAN sostituito nella fattura inviata via email – raccontata insieme all’Avv. Marco Pierobon e all’informatico forense Paolo Dal Checco nell’intervista di Federico Lagni – è un esempio lampante di come la sicurezza informatica sia una responsabilità condivisa e di come l’informazione, la prevenzione e, laddove necessario, la perizia informatica forense successiva al danno siano le armi più potenti contro le frodi.

Nonostante l’entità del danno economico subito, la sua testimonianza contribuisce a spingere verso un sistema più sicuro e tutele maggiori per i consumatori, auspicando che esperienze così traumatiche possano essere evitate o almeno attenuate in futuro.

Consulente Informatico per Le Iene nel Servizio sulle Truffe

Martedì 27 maggio 2025 il CEO Forenser Paolo Dal Checco ha nuovamente collaborato – come consulente informatico forense per Le Iene – a un servizio TV andato in onda su Mediaset durante la trasmissione “Le Iene” che mette in guardia le potenziali vittime dalle nuove truffe che arrivano tramite smartphone.

Paolo Dal Checco, Consulente Informatico per Le Iene

Supportando Le Iene in qualità di Consulente Informatico, il CEO Forenser Paolo Dal Checco ha illustrato alcune caratteristiche tecniche che contraddistinguono le 5 nuove truffe raccontate nel servizio TV della iena Matteo Viviani, spiegando anche ove possibile quali contromisure possono essere utilizzate per evitare di cadere vittima dei raggiri.

Le 5 truffe che arrivano via smartphone, raccontate nel servizio dove il CEO Paolo Dal Checco ha partecipato in qualità di consulente informatico per Le Iene sono le seguenti:

1. La truffa “task scam” dei like e delle recensioni facili

Questa truffa inizia con un contatto, spesso tramite telefono, che propone un’offerta di lavoro dopo aver presumibilmente ricevuto un curriculum. L’obiettivo dei truffatori è spostare la conversazione su WhatsApp. Qui, vengono proposti “lavoretti facili” da fare da casa. La vittima viene introdotta a una piattaforma dove, tramite un semplice tasto, può rilasciare recensioni positive su vari prodotti per “accattivare” i clienti. Viene descritto come “il lavoro più facile del mondo”: si clicca “like” su un sito web e compare in automatico un commento positivo.

La fregatura emerge presto. Il sistema richiede di caricare denaro per guadagnare. Ad esempio, caricando €10 si guadagnano €30 tramite le recensioni. Dopo un po’, i prodotti “normali” finiscono, e per continuare a mettere like e recensioni false, bisogna comprare pacchetti speciali. La vittima, pur potendo intuire la truffa, viene abbindolata e carica i soldi. In un caso, una vittima ha caricato €70 e ha ricevuto un bonifico di €160 come “prova” che funzionava. I pagamenti o i guadagni spesso passano per le criptovalute. I truffatori fanno scaricare app di criptovalute che controllano loro, o inviano criptovalute false. Una volta che la vittima è “ingolosita”, la posta in gioco viene alzata. La vittima nell’esempio ha caricato €320 per un secondo pacchetto, ma le sono stati chiesti altri €1700 per sbloccare un guadagno promesso di €10.000.

A questo punto, spesso la vittima inizia a insospettirsi, riconoscendo che guadagnare €70 in pochi giorni è credibile, ma pagare €1700 per ottenerne €10.000 non lo è. I truffatori comunicano solo per messaggio, dicendo che le chiamate sono proibite durante l’orario di lavoro. I numeri usati sono spesso stranieri, anche se alcuni possono sembrare italiani. Se la vittima prova a chiamare o a chiedere chiarimenti, la chat viene bloccata e i truffatori spariscono con i soldi. Ci si può difendere prestando attenzione a offerte “troppo belle per essere vere”, contatti da numeri esteri e all’uso di criptomonete. È utile verificare da quanto tempo esiste un sito web e lo si può fare semplicemente tramite siti di Whois come Whois di Domain Tools o Who.is.

2. La truffa del cane smarrito e ritrovato

Questa truffa colpisce chi ha smarrito un animale domestico, come un cane o un gatto. I truffatori cercano annunci di smarrimento che contengono molti dettagli personali, come la zona di residenza e il nome e la descrizione dell’animale. Ti chiamano, a volte in orari insoliti, da un numero sconosciuto. Dall’altra parte, con una voce arrogante, sostengono che hai abbandonato il tuo animale, usando il nome corretto dell’animale.

Successivamente, chiedono una somma di denaro, anche elevata (nell’esempio, €4000), per restituire l’animale. Giustificano l’importo citando leggi più severe sull’abbandono degli animali, che prevedono multe salate (fino a €10.000) e persino il carcere. Nell’esempio riportato, la truffa non è andata a buon fine perché l’annuncio che i truffatori avevano visto era vecchio, e il cane era già tornato a casa nel frattempo. La vittima ha capito subito la frode. Nonostante ciò, questa truffa sfrutta l’amore dei padroni per i loro animali, spingendoli potenzialmente a pagare pur di riaverli.

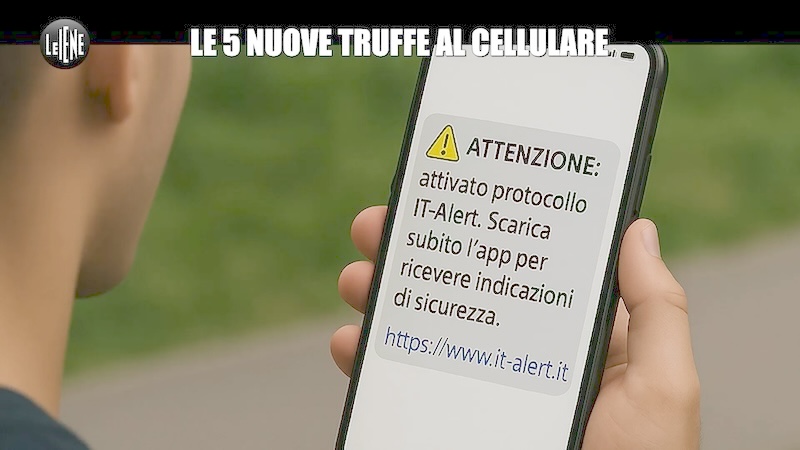
3. La truffa dell’emergenza IT-Alert falsa

Una truffa particolarmente cinica sfrutta la paura legata ai disastri naturali, come alluvioni, terremoti o eruzioni vulcaniche, che colpiscono diverse aree in Italia. I criminali inviano un SMS che appare come un messaggio di emergenza autentico “!”IT-Alert”, come quelli che abbiamo tutti ricevuto mesi fa nelle fasi di test del protocollo ItAlert. Questo messaggio che si finge IT Alert contiene un link: cliccando sul link, si viene reindirizzati a un sito web dove viene richiesto di scaricare un’applicazione, ad esempio – per Android – in formato Apk.

Questa applicazione scaricata è in realtà un malware. Una volta installata, l’app prende il controllo del telefono. Inizia a spiare le tue attività, rubare le password, e può persino attivare la telecamera e l’audio del dispositivo. Un rischio enorme riguarda le app bancarie: il malware può utilizzare i dati biometrici salvati sul telefono (come l’impronta digitale o il riconoscimento facciale) per autenticare operazioni bancarie come bonifici o ricariche. In sostanza, il malware può svuotare il conto corrente. Una volta che il malware prende possesso del telefono e inizia ad autenticare operazioni al posto tuo, si è “finiti”.

5. La truffa della votazione per il concorso della nipotina

Arriva un messaggio, spesso dal numero di un contatto o un amico. Il messaggio chiede un semplice favore, come “Ciao, puoi votare per mia figlia o nipote per una borsa di studio importante oppure un concorso di danza o bellezza?” e contiene un link. Cliccando sul link si accede a una pagina dove si vota tra due candidate cliccando sulla foto.

Per poter votare, compare una richiesta di inserire il numero di telefono per l’autenticazione. Dopo aver inserito il numero, si riceve un messaggio (tipicamente via WhatsApp) che richiede una “autorizzazione rapida e semplice via WhatsApp” e fornisce un codice. Questo processo replica quello per attivare WhatsApp sul computer (WhatsApp Web/Desktop). Inserendo il codice ricevuto nell’apposito campo, si autorizza il dispositivo dei truffatori ad accedere al proprio account WhatsApp. In pochi secondi, la tua chat appare sul loro computer.

A quel punto, i truffatori ottengono i tuoi contatti e altre informazioni che riescono a prelevare. Possono quindi mandare messaggi ai tuoi contatti e nei gruppi di cui fai parte per perpetuare la stessa truffa. Prendono il controllo del tuo account WhatsApp, tagliandoti fuori. Iniziano a usare il tuo account per fare truffe a nome tuo, rendendoti inconsapevolmente un loro “collaboratore”.

5. La truffa della vendita online sui siti di compravendita usato

Questa truffa prende di mira le persone che vendono oggetti su piattaforme online. Il processo inizia normalmente: metti in vendita un oggetto, ricevi una proposta di acquisto e accetti. Le comunicazioni iniziali dalla piattaforma (es. Subito) sono reali, confermando l’affare e dicendo di attendere il pagamento.

La truffa inizia con un messaggio che sembra autentico e provenire dalla piattaforma. Questo messaggio dice “Per sbloccare il pagamento clicca qui”. Cliccando il link si apre una pagina che è una copia identica alla tua pagina dell’offerta, completa di brand, foto dell’oggetto venduto e importo. Sulla pagina, un messaggio indica che il pagamento è “bloccato per motivi di sicurezza” e chiede di cliccare per sbloccarlo. Questa pagina viene clonata molto velocemente dopo che l’oggetto è stato messo in vendita, anche solo 10 minuti dopo. Cliccando sul bottone per “sbloccare il pagamento”, viene richiesto di “inserire i dati della tua carta di credito per poter effettuare la transazione”. Questo è il momento cruciale in cui si dovrebbe avere il sospetto. Fornire i dati della carta di credito permetterebbe ai truffatori di accedere ai fondi. La truffa è considerata “furba”. È stato segnalato che anche le piattaforme stesse potrebbero non essere a conoscenza di questa specifica modalità di frode. Le comunicazioni di pagamento reali da parte delle piattaforme dovrebbero generalmente arrivare via email con un link.

Il CEO Forenser Paolo Dal Checco come consulente tecnico per Le Iene

Questo servizio TV per Le Iene prosegue un ciclo di servizi dove il CEO Forenser Srl Paolo Dal Checco, in qualità di Consulente Tecnico de Le Iene, ha dato il suo contributo per chiarire gli aspetti tecnici delle frodi informatiche e fornire alcuni spunti per difendersi. L’attività di consulente tecnico per Le Iene, nei servizi nei quali viene coinvolto, è un modo di aiutare le persone a proteggersi dalle truffe, dagli attacchi informatici, dai raggiri e dalle minacce aumentando la consapevolezza del pubblico circa le questioni tecniche che sottendono a questo tipo di minacce.

Confidiamo infatti che, anche grazie ai Servizi TV de Le Iene, le persone possano conoscere in anticipo le mosse dei truffatori ed evitare di essere truffate, dato che la miglior difesa è proprio la consapevolezza, la conoscenza, il “farsi trovare pronti” nel momento in cui verremo contattati via SMS o Whatsapp da potenziali truffatori che tenteranno di farci inserire codici, installare applicazioni, accettare lavori, investire in criptomonete o trading con promesse di facili guadagni o a volte ricatti o estorsioni.

Il Consulente Tecnico de Le Iene Paolo Dal Checco

Le indicazioni fornite da Paolo Dal Checco in risposta alle domande della Iena Matteo Viviani, quale Consulente Tecnico de Le Iene nel servizio sulle 5 truffe al cellulare, possono infatti essere utilizzate per difendersi dalle frodi online e non solo, per quanto ribadiamo che la prima difesa è la consapevolezza e l’attenzione alle comunicazioni che giungono da parte di chi ci chiede soldi, dati o di agire con urgenza, proponendo in genere offerte “too good to be true”, cioè troppo belle per essere vere.

Cosa fare si si è vittima di truffa o frode informatica

Purtroppo è frequente che le persone cadano vittima di questo tipo di truffe e richiedano poi al consulente informatico forense una perizia informatica per poter ricostruire quanto effettivamente accaduto e far valere i propri diritti tramite una querela o una causa in Procura o Tribunale, eventualmente acquisendo tramite copia forense le prove informatiche che testimoniano quanto effettivamente accaduto.

Ovviamente è importante rivolgersi innanzitutto all’Autorità Giudiziaria, ad esempio passando dalle Forze dell’Ordine come la Polizia Postale ma non solo, anche i Carabinieri, Guardia di Finanza o in generale la Procura della Repubblica possono accettare querele o esposti.

Un buon avvocato è altresì strategico per potersi tutelare, consigliamo di scegliere avvocati e studi legali che abbiano pratica nel mondo della informatica forense e nei reati informatici, così che possano comprendere le questioni legate alle prove digitali, all’importanza di una copia forense delle evidenze digitali e sappiano gestire cause basate sul mondo digitale.

Un suggerimento che possiamo dare a chi fosse caduto vittima di queste truffe è procedere immediatamente – in autonomia o con l’ausilio di un perito forense – con acquisizione forense delle prove digitali che testimoniano l’evento e possano ricondurre all’attribuzione dell’autore. Le prove digitali sono infatti uno dei requisiti essenziali per procedere poi con una denuncia/querela in Procura, presso i Carabinieri, Polizia Postale, Guardia di Finanza o Polizia Giudiziaria oppure con una causa civile in Tribunale per risarcimento danni, ricorso, ATP, descrizione, citazione in Giudizio.

Le Nuove frontiere delle Prove Digitali: web forensics a Milano per MSAB

Giovedì 8 maggio 2025 dalle ore 8:30 alle ore 18:30 si terrà a Milano, presso Il Grand Hotel Doria, l’incontro dal titolo “Nuovi Orizzonti per le Indagini Digitali Forensi: Sfide e Soluzioni” organizzato da MSAB, in collaborazione con NUIX, SANS ed E-Trace.

Durante il seminario gli ospiti potranno assistere a presentazioni di importanti esperti d’informatica forense, esponenti di pubbliche autorità europee ed rappresentanti italiani delle relative realtà aziendali coinvolte.

L’ordine del giorno della conferenza sulla digital forensics organizzata da MSAB è il seguente:

  • 8:45 Registrazione Partecipanti
  • 9:30 Introduzione
  • 9:45 Ghennadii Konev & Giovanni Maria Castoldi con l’intervento: “Non Solo FFS, Estrazioni Fisiche BFU con XRY”
  • 10:30 Coffee Break
  • 10:45 Mattia Epifani con l’intervento: “Not So Private Browsing!”
  • 11:45 Dario Beniamini con l’intervento: “Rethinking Digital Investigations: Beyond Keyword Searches”
  • 12:30 Paolo Dal Checco & Andrea Lazzarotto con l’intervento: “Web Forensics: Le Nuove frontiere delle Prove Digitali”
  • 13:15 Pranzo
  • 14:30 Manlio Longinotti con l’intervento: “SANS DFIR Trainings: La Formazione Oltre l’Aggiornamento”
  • 15:00 Pier Luca Toselli & Roberto Murenec con l’intervento: “Perquisizione e Sequestro del Dispositivo “Mobile” Tra Rispetto delle Regole Processuali e delle Garanzie di Parte”
  • 15:45 Coffee Break
  • 16:00 Intervento E-Trace
  • 16:45 Q&A, Demo
  • 18:00 Termine

Nello specifico, durante la conferenza su informatica forense organizzata da MSAB a Milano, insieme al collega Andrea Lazzarotto terrò un intervento sula “Web Forensics”, cioè l’insieme di tecniche, metodologie, princìpi e strumenti d’informatica forense applicati alla cristallizzazione o copia forense di siti web e risorse online finalizzata a un utilizzo in Tribunale in cause civili o penali.

Web Forensics

L’intervento sulla web forensics durante l’evento di Milano, tenuto dal Dott. Paolo Dal Checco e dal Dott. Andrea Lazzarotto, entrambi soci ONIF (Osservatorio Nazionale d’Informatica Forense), sarà un misto tra teorico e pratico, con alcuni esempi di come sia possibile procedere a realizzare copie forensi di siti web, pagine, chat, post, commenti e qualunque risorsa presente su Internet, protetta o meno da password o credenziali di accesso.

Conferenza su digital e web forensics a Milano

I relatori che parteciperanno all’evento MSAB a Milano su informatica forense, mobile e web forensics sono i seguenti:

  • Mattia Epifani, CEO di Reality Net, consulente informatico forense, esperto in attività di Digital Mobile Forensics, docente certificato SANS, docente universitario, autore e divulgatore, con l’intervento: “Not So Private Browsing!“;
  • Paolo Dal Checco, Consulente informatico forense, esperto in attività di Digital Mobile Forensics, analisi e corsi OSINT, perizie informatiche su criptovalute, analisi forense di malware, docente universitario, autore e divulgatore, con l’intervento: “Web Forensics: Le Nuove frontiere delle Prove Digitali”;
  • Andrea Lazzarotto, consulente informatico forense, esperto in attività di Digital Mobile Forensics, ricercatore, sviluppatore, con l’intervento: “Web Forensics: Le Nuove frontiere delle Prove Digitali”;
  • Roberto Murenec, Maresciallo in forza al Comando Provinciale della Guardia di Finanza di Pordenone, autore, divulgatore ed esperto di Digital Forensics e relativa regolamentazione legislativa;
  • Pier Luca Toselli, Luogotenente Carica Speciale in forza al Comando Provinciale della Guardia di Finanza di Bologna, esperto di Digital Forensics e relativa regolamentazione legislativa, con l’intervento: “Perquisizione e Sequestro del Dispositivo ‘Mobile’ Tra Rispetto delle Regole Processuali e delle Garanzie di Parte”
  • responsabili di E-Trace, rivenditore esclusivo MSAB per il territorio italiano;
  • Manlio Longinotti, Responsabile Italia SANS, con l’intervento: “SANS DFIR Trainings: La Formazione Oltre l’Aggiornamento”
  • Dario Beniamini, Esperto in proprietà intellettuale e tutela dei marchi, DFIR, NUIX Senior Consultant, docente certificato SANS, con l’intervento: “Rethinking Digital Investigations: Beyond Keyword Searches”
  • Ghennadii Konev, technical sales engineer di MSAB, con l’intervento: “Non Solo FFS, Estrazioni Fisiche BFU con XRY”
  • Giovanni Maria Castoldi, MSAB North Mediterranean Area Sales Manager.

L’evento è completamente gratuito ed un business lunch, così come le pause caffè, saranno offerte a tutti i partecipanti.

Per informazioni o iscrizioni, è disponibile gratuitamente il link dell’evento sul sito MSAB.

Riuscirà la IA a sostituire gli Avvocati? I custom GPT in ambito legal.

“Riuscirà la IA a sostituire gli Avvocati?”. La domanda è provocatoria ma mentre cercavamo la risposta abbiamo scoperto i GPT personalizzati per/da avvocati, un fenomeno interessante e da approfondire.

Probabilmente no, così come per gli esperti di informatica forense di cui abbiamo parlato in altri articoli, ma abbiamo trovato diversi GPT personalizzati che in sostanza si presentano come “Assistenti Legali”, “Esperti di Diritto”, “Avvocato per Divorzio e Famiglia”, “Avvocato GPT”, “Avvocato Intelligente”, etc… programmati dagli utenti per fornire pareri legali gratuiti o supportare giuristi nella loro professione.

Ricordiamo che la differenza tra ChatGPT e un GPT personalizzato è che ChatGPT ha una base di dati enorme ma “generica”, può cercare online ma su risorse più o meno pubbliche, mentre un GPT personalizzato è programmato con istruzioni ma soprattutto documentazione specifica caricata da chi ha addestrato il sistema. Così un GPT civilista sarà programmato con istruzioni specifiche e avrà “in pancia” manuali e codici di diritto civile, esempi di ricorsi, decreti, memorie, atti di causa, etc… che possono aiutare altri avvocati civilisti e relativi studi legali a predisporre le loro, oltre che utenti finali ad avere pareri legali gratis.

Abbiamo testato alcuni Custom GPT in ambito legal, creati da avvocati per avvocati o anche per l’utente finale, verificando da chi sono stati programmati, con cosa sono stati addestrati e come si comportano rispetto a un generico ChatGPT: ve ne riportiamo cinque ma sappiate che l’avvocato digitale è uno dei GPT più presenti, ne abbiamo contate svariate decine solo in italiano, mentre ad esempio per la digital forensics di GPT custom italiano ce n’era uno solo.

1) https://chatgpt.com/g/g-y7PAcCcdL-avvocato-gpt-divorzio-e-famiglia (GPT addestrato in ambito di divorzio e famiglia)

2) https://chatgpt.com/g/g-QmqHyKVuj-avvocato-italiano-gratis-gpt (Assistente virtuale specializzato in consulenza legale preliminare nei settori del diritto penale, civile, divorzio, abitazioni, tributario e costituzionalista)

3) https://chatgpt.com/g/g-9QkahSGdd-esperto-di-diritto-tributario-italiano (GPT che offre risposte su normative fiscali italiane, dichiarazioni e imposte, riforme fiscali, interpretazione di giurisprudenza e supporto fiscale)

4) https://chatgpt.com/g/g-kW4AcNvuL-martelletto-avvocato-intelligente (Assistente Legale Personale)

5) https://chatgpt.com/g/g-hkeYAe7aT-avvocato-gpt-contratti-e-leggi-commerciali (Avvocato Digitale esperto in contrattualistica e diritto del commercio)

Valgono sempre i caveat del non fidarsi troppo di ciò che si ottiene da questi sistemi: anche se sono certamente più precisi di un generico GPT il parere legale gratuito ottenuto non è da considerarsi attendibile se non vagliato da un professionista, anche perché si rischia di finire come a Firenze dove un avvocato ha citato negli atti sentenze inesistenti ricavate da AI con ChatGPT e si è sfiorato il rischio di responsabilità aggravata per lite temeraria.

Stesso dicasi, come già accennato, per i custom GPT in ambito informatica forense e digital forensics: possono fornire una guida, ma attenzione a cosa si carica e cosa si ottiene.

Non è finita qui, nei prossimi articoli illustreremo:

1) Come creare un GPT custom in ambito legal o digital forensics;

2) I due principali modi di trovare GPT custom fatti da altri, anche quelli che magari non era intenzione rendere pubblici;

3) Quali sono i rischi non tanto per chi usa i GPT custom quanto per chi li programma e addestra.

Stay tuned! 🙂

Recupero di messaggi WhatsApp eliminati tramite Msgstore Increment

Recentemente, durante l’analisi di uno smartphone Android, è stato necessario recuperare dei messaggi cancellati appartenenti ad una chat eliminata dall’applicazione di WhatsApp. Fino a poco tempo fa anche effettuando un’analisi tramite software professionali quali Cellebrite UFED, Oxygen Forensic Detective e Magnet Axiom, non era possibile recuperare tale chat poiché eliminata prima del suo inserimento all’interno del classico backup periodico locale del database “msgstore.db” e quindi non visibile con le metodologie standard di recupero dati.

Di recente la funzionalità di recupero delle chat non presenti nei backup periodici è stata aggiunta ai software di mobile forensics, ma riteniamo utile illustrare in dettaglio come era possibile anche prima dell’aggiunta – e lo è tuttora – procedere manualmente con l’ispezione dei file relativi all’applicazione di WhatsApp e recuperare chat cancellate.

Nello specifico, illustreremo come recuperare una porzione della chat – non presenti nel DB o nei backup tradizionali – grazie all’analisi di un altro file di backup, incrementale e non completo: il “msgstore-increment.db“.

Cos’è il msgstore-increment.db e a cosa serve?

L’applicazione di WhatsApp, quando installata su dispositivi Android, effettua dei backup periodici del database principale “msgstore.db”, contenente tutte le informazioni correlate all’account di WhatsApp, inclusi i messaggi.

Purtroppo, la creazione dei backup e la loro gestione, in alcuni casi, può risultare difficoltosa da parte dell’applicazione soprattutto in situazione in cui i dati gestiti risultano essere centinaia di MB se non GB. Per questo motivo, per minimizzare la perdita dei dati e ottimizzare la gestione della memoria sul dispositivo, WhatsApp esegue dei backup incrementali, tra ogni backup completo, dentro i quali vengono salvati solo i cambiamenti avvenuti nell’applicazione: ad esempio, se il giorno successivo al backup completo vengono inviati cento messaggi, essi vengono inclusi all’interno del backup incrementale eseguito per quel giorno.

Questo significa che, se in seguito alla creazione del backup completo vengono inviati cento messaggi e poi cancellati, essi possono essere recuperati dal backup incrementale, ammesso che non siano stati eliminati prima della sua creazione.

A oggi, software professionali come Cellebrite UFED o Oxygen Forensics supportano il parsing del backup incrementale msgstore-increment, ma fino a pochi mesi fa era una funzionalità probabilmente ancora in lavorazione, dato che è comparsa di recente. Di conseguenza, per tentare il recupero dei messaggi eliminati, in passato, è stato necessario comprendere le logiche alla base di questo tipo di dato e creare uno script in grado di automatizzare l’estrazione di eventuali messaggi cancellati, ma ancora presenti nell’increment, mentre oggi chi ha a disposizione software professionali può eseguire il recupero direttamente tramite le funzionalità interne.

Come funziona e come si estraggono i dati dall’archivio msgstore-increment.db?

Il primo passo è stato quello di approfondire il funzionamento del backup incrementale, avendo prima replicato uno scenario in cui questa funzionalità ha generato degli increment. Tramite l’analisi dei dati generati dall’applicazione WhatsApp, sono stati individuati e analizzati diversi file denominati “msgstore-increment.db.crypt14”, ovvero archivi compressi e cifrati. Tali archivi sono stati decifrati attraverso l’utilizzo dello strumento “wa-crypt-tools” (https://github.com/ElDavoo/wa-crypt-tools) e, successivamente, decompressi, ottenendo file strutturati in formato JSON e un file binario denominato “messages.bin”.

archivio-decifrato-increment

Contenuto dell’archivio msgstore-increment.db.crypt14, backup incrementale

Tra i file in JSON ne è presente uno chiamato “header.json” dentro il quale sono contenute informazioni utili, relative agli altri file presenti nella cartella, compreso “messages.bin”. Inoltre, dall’analisi effettuata sul file binario, è stato possibile determinare il formato utilizzato per la codifica dei dati, ovvero il protocollo protobuf.

Protobuf è un formato di serializzazione dati sviluppato da Google e viene spesso utilizzato nella trasmissione delle informazioni tra applicazioni o per la memorizzazione di dati in un formato binario poiché risulta essere più leggero e performante rispetto a JSON o XML.

Il funzionamento è relativamente semplice, è necessario definire la struttura dei dati tramite la creazione di un file “.proto” e utilizzare un compilatore per la creazione di uno script in grado di codificare i dati basandosi, appunto, sul protocollo definito. Di seguito un esempio di definizione del protocollo:

Esempio di definizione per protobuf

Esempio di definizione per protobuf

In questo caso, uno script basato su tale definizione sarà in grado di creare un file binario contenente i dati “nome” ed “eta” riportati nel file protobuf.

Nell’applicazione di WhatsApp avviene la stessa cosa: il file binario “messages.bin” viene creato da una porzione di codice contenuta nell’applicazione ed è basato su un file “proto” dentro la quale è definita la struttura dei messaggi e delle conversazioni.

Inoltre, il file binario “messages.bin” viene strutturato con una o più porzioni del dato binario codificato con protobuf, tali porzioni vengono definiti anche segmenti o “length-delimited” (https://protobuf.dev/programming-guides/encoding/#length-types). Pertanto, per leggere il contenuto del file è prima necessario separare i vari segmenti e successivamente procedere con la lettura.

Rappresentazione dei segmenti contenuti nel file messages.bin

Rappresentazione dei segmenti contenuti nel file messages.bin

Per la separazione di ogni singolo segmento presente nel file “messages.bin” abbiamo creato uno script in python, che mettiamo a disposizione sulla nostra repository GitHub (https://github.com/Forenser-lab/wa-increment-decoder/blob/main/splitter.py), in grado di leggere il file “messages.bin” e creare diversi file binari ognuno contenente il dato (segmento) protobuf da leggere.

Successivamente, per la lettura di ogni singolo file, abbiamo utilizzato il tool “protobuf inspector” (https://github.com/mildsunrise/protobuf-inspector), uno script in grado di leggere un file binario codificato con protobuf:

Output del tool protobuf_inspector

Output del tool protobuf_inspector

Nonostante sia stato possibile estrapolare i vari messaggi contenuti nei segmenti, essi sono risultati un’aggregazione di dati “anonimi”. Sebbene alcuni dei dati ottenuti dall’estrazione della chat contengano campi con un significato intuitivo, come il testo del messaggio o il timestamp, altri sono risultati ignoti rendendo di conseguenza difficoltoso stabilirne il significato reale. Questo accade poiché noi non siamo in possesso della definizione del protocollo “proto” utilizzato da Meta e in grado di leggere correttamente i dati contenuti nel file binario.

Ciononostante, in rete, sono presenti diversi progetti di reverse engineering aventi oggetto la definizione del protocollo impiegato su WhatsApp, incluso quello del repository GitHub Wa-Proto (https://github.com/wppconnect-team/wa-proto) effettuato sulla versione web del software. Successivamente, provando ad adattare la loro definizione per il nostro scopo, siamo riusciti a decodificare correttamente l’intero contenuto del file binario “messages.bin” ottenendo tutti i dati in chiaro con il loro relativo significato.

A questo punto, è stato semplice creare uno script in grado di generare un file CSV contenente tutti i messaggi presenti nel file binario, indicando il caso in cui un messaggio risultasse essere stato eliminato. Si noti che sono stati effettuati alcuni test che hanno considerato anche i media (immagini, video, etc.) e in alcuni casi nella cartella decifrata e decompressa relativa all’increment è presente il folder “messages.bin” contenente miniature di immagini eliminate (successivi aggiornamenti saranno orientati a verificare in che misura è possibile recupera media o tracce di essi).

Proof of Concept di decifratura e analisi del msgstore-increment.db

Innanzitutto, è stato riprodotto lo scenario: abbiamo inizializzato una nuova chat, utilizzandola per qualche giorno per poi infine eliminarla, evitando che fosse memorizzata nel backup “msgstore.db”. Grazie a questa riproduzione, sebbene i messaggi della chat non siano stati inclusi nel backup settimanale, sono comunque stati inseriti nel backup incrementale giornaliero.

Nell’immagine seguente viene riportata un’illustrazione dello scenario riprodotto. Nello specifico è possibile vedere come il backup principale venga creato alle ore 02:00 AM del 10/01, successivamente alle ore 01:35 PM dello stesso giorno viene creata una conversazione con ID 123 che sarà inclusa nel backup incrementale alle ore 02:00 AM del 11/01. Infine, alle ore 04:00 PM del giorno 11/01 la chat con ID 123, viene eliminata (ma risulta ancora presente nel backup incrementale creato precedentemente):

Timeline dello scenario di riferimento

Timeline dello scenario di riferimento

Successivamente, sono stati estratti i backup incrementali dal dispositivo Android, solitamente contenuti nella directory “/data/media/0/Android/media/com.whatsapp/WhatsApp/Databases/” e opportunamente decriptati tramite l’apposita chiave di cifratura, ottenendo così i seguenti file:

  • msgstore-increment-1-2025-01-16.1.db;
  • msgstore-increment-2-2025-01-16.1.db;
  • msgstore-increment-3-2025-01-16.1.db;
  • msgstore-increment-4-2025-01-16.1.db.

I vari backup sono stati inseriti tutti all’interno della stessa cartella e in seguito è stato eseguito lo script da noi creato per il recupero dei messaggi, il quale ha generato un file CSV contenente la lista di tutti i messaggi estratti:

Generazione del file CSV contenente i messaggi recuperati

Generazione del file CSV contenente i messaggi recuperati

Conclusioni

Grazie ad un approfondimento sulla gestione dei backup nell’applicazione di WhatsApp per dispositivi Android, siamo riusciti a comprendere come essi vengono strutturati tramite il concetto di backup incrementali. L’analisi ci ha portato alla creazione di un piccolo tool, scritto in python, in grado di estrarre in modo strutturato i messaggi dal backup incrementalemsgstore-increment.db” in modo efficiente, con dettagli di rilievo come il timestamp e senza bisogno di utilizzare altri strumenti.

La funzionalità dei backup incrementali permette il recupero di messaggi eliminati tra la creazione di un backup integrale, locale, “msgstore.db.crypt14” e un altro, quindi non recuperabili tramte le tradizionali tecniche di analisi forense e undelete dal DB sqlite o dai backup.

Per chi volesse sperimentare o provare l’estrazione di questi messaggi, lasciamo qui di seguito il link dello script scaricabile dalla nostra repository GitHub (https://github.com/Forenser-lab/wa-increment-decoder).

Albo Nazionale CTU e Periti del Tribunale: come cercare un Consulente Informatico Forense

L’albo nazionale dei CTU e dei Periti del Tribunale è stato rinnovato di recente – sostituendo il precedente Albo locale gestito dai singoli Tribunali – rendendo più semplice trovare un Consulente Informatico Forense in ambito di Perizie Informatiche ma è necessario conoscere l’indirizzo del portale dei CTU e la modalità di ricerca altrimenti si rischia di perdere del tempo.

Il portale dei CTU e dei Periti del Tribunale è presente al link alboctuelenchi.giustizia.it, ove è possibile sia ricercare CTU o Periti sia gestire l’iscrizione all’Albo. Chi cerca un perito o un CTU ovviamente può ignorare la funzione di gestione delle iscrizioni e concentrarsi sulle possibilità di trovare un CTU o un Perito iscritto nell’Albo Nazionale tramite l’inserimento di particolari termini nel campo di ricerca.

Per chi si chiede come e dove trovare un Consulente in Informatica Forense (cioè il nominativo di un Perito Informatico o di un CTU Informatico) nell’Albo dei CTU e dei Periti del Tribunale, suggeriamo di utilizzare direttamente il link di ricerca Perito o CTU all’indirizzo alboctuelenchi.giustizia.it/gestione-albi/ricercaIscritti/load o cliccando sull’immagine seguente.

Ricerca CTU e Periti nell'Albo Nazionale dei Tribunali d'Italia

Per trovare un CTP informatico, CTU informatico o Perito informatico iscritto all’Albo Nazionale è sufficiente selezionare “Informatica” nel. campo “Categoria” e indicare nella “Tipologia albo” la preferenza tra “Albo Periti” (per un perito informatico) e “Albo CTU” (per un CTU informatico) così da poter visionare l’elenco dei consulenti registrati presso l’Albo.

In dettaglio, qui di seguito viene mostrata la ricerca presso il Tribunale Ordinario di Torino di un Perito Informatico (cioè di un consulente informatico forense iscritto all’albo dei periti) dato che è stata selezionata la categoria “Informatica” lasciando vuoto il campo “Specializzazione”. Si otterrà quindi in basso l’elenco dei periti informatici registrati presso l’Albo Nazionale Italiano.

Ricerca di un periti informatico nell'albo nazionale dei periti del Tribunale

Allo stesso modo, qui di seguito viene mostrata la ricerca presso il Tribunale Ordinario di Torino di un CTU Informatico (cioè un consulente informatico forense iscritto all’albo dei CTU) dato che è stata selezionata la categoria “Informatica” lasciando vuoto il campo “Specializzazione”. La ricerca produrrà come risultato l’elenco dei CTU informatici registrati presso l’Albo Nazionale dei Tribunali d’Italia.

Ricerca di un CTU informatico nell'albo nazionale dei CTU del Tribunale

È possibile lasciare vuoto anche il campo “Tribunale” e quindi ottenere l’elenco dei periti informatici o dei consulenti informatici forensi presenti in tutta Italia, oppure specificare un Tribunale di una delle seguenti città: Agrigento, Alessandria, Ancona, Aosta, Arezzo, Ascoli Piceno, Asti, Avellino, Avezzano, Barcellona Pozzo di Gotto, Bari, Belluno, Benevento, Bergamo, Biella, Bologna, Bolzano – Bozen, Brescia, Brindisi, Busto Arsizio, Cagliari, Caltagirone, Caltanissetta, Campobasso, Cassino, Castrovillari, Catania, Catanzaro, Chieti, Civitavecchia, Como, Cosenza, Cremona, Crotone, Cuneo, Enna, Fermo, Ferrara, Firenze, Foggia, Forlì, Frosinone, Gela, Genova, Gorizia, Grosseto, Imperia, Isernia, Ivrea, L’Aquila, La Spezia, Lagonegro, Lamezia Terme, Lanciano, Lanusei, Larino, Latina, Lecce, Lecco, Livorno, Locri, Lodi, Lucca, Macerata, Mantova, Marsala, Massa, Matera, Messina, Milano, Modena, Monza, Napoli, Napoli Nord, Nocera Inferiore, Nola, Novara, Nuoro, Oristano, Padova, Palermo, Palmi, Paola, Parma, Patti, Pavia, Perugia, Pesaro, Pescara, Piacenza, Pisa, Pistoia, Pordenone, Potenza, Prato, Ragusa, Ravenna, Reggio di Calabria, Reggio nell’Emilia, Rieti, Rimini, Roma, Rovereto, Rovigo, Salerno, Santa Maria Capua Vetere, Sassari, Savona, Sciacca, Siena, Siracusa, Sondrio, Spoleto, Sulmona, Taranto, Tempio Pausania, Teramo, Termini Imerese, Terni, Tivoli, Torino, Torre Annunziata, Trani, Trapani, Trento, Treviso, Trieste, Udine, Urbino, Vallo della Lucania, Varese, Vasto, Velletri, Venezia, Verbania, Vercelli, Verona, Vibo Valentia, Vicenza e Viterbo.

Ad esempio, cercando Paolo Dal Checco come CTU informatico o un Perito Informatico Forense presso il Tribunale di Torino si ottengono i due risultati qui sotto, è po sufficiente cliccare sull’immagine con l’occhio a destra in ogni entry per ottenere i dettagli dell’anagrafica, come data d’iscrizione all’Albo (che corrisponde alla migrazione dal vecchio albo al nuovo avvenuta nel 2024), PEC, etc…

Perito informatico e CTU del Tribunale a Torino nell'Albo Nazionale

Si precisa che l’Albo dei CTU e dei Periti del Tribunale – ora Albo Nazionale – può essere utilizzato per la consultazione anche da parte di privati, studi legali, avvocati e giuristi per la scelta di un CTP informatico – Consulente Tecnico di Parte – che assista la parte in cause civili o penali. I nominativi inseriti negli Albi dei CTU e dei Periti infatti sono di professionisti che operano sia come CTU Informatici o Periti Informatici del Tribunale sia come Consulenti di Parte in ambito privato, possono quindi essere contattati ai riferimenti contenuti nell’Albo come la PEC.

GPT personalizzati su informatica forense e digital forensics

Per chi fosse nteressato all’uso della IA in ambito informatica forense, segnaliamo tre GPT personalizzati e custom creati da utenti esterni su ChatGPT utilizzabili da chiunque, configurati per fornire supporto su argomenti che riguardano la digital forensics e la perizia informatica.

GPT custom per digital forensics

Nei repository pubblici di GPT sono presenti decine di custom GPT in tema digital forensics, non conosciamo gli sviluppatori e quindi non possiamo garantire sulla qualità, considerato però che la parte iniziale del dialogo con l’IA può essere proprio orientata a capire su che basi sono stati configurati i bot, con quali documenti, tramite quali indicazioni operative, limiti e vincoli, così da valutare l’ambito di applicazione di ogni GPT.

1) https://chatgpt.com/g/g-g4xE4lNk0-digital-forensics-ita

GPT italiano che rappresenta – tramite l’intelligenza artificiale – un esperto digitale in Informatica Forense che applica normativa italiana in Mobile, Computer, Cloud e Network Forensics e con specializzazione su:

✔ Acquisizione e analisi forense di dati da computer, dispositivi mobili, reti e cloud.
✔ Identificazione di violazioni di dati e analisi di eventuali compromissioni.
✔ Utilizzo di strumenti forensi (come EnCase, FTK, Cellebrite, Autopsy) e tecniche di scripting per analisi avanzate.
✔ Supporto legale e conformità alla normativa italiana sulla digital forensics.
✔ Redazione di report forensi validi in tribunale.

2) https://chatgpt.com/g/g-H1VZzHBSK-digital-forensics-advanced-specialist

GPT custom in inglese personalizzato sulla Digital Forensics, progettato su ChatGPT per supportare chi esegue perizie informatiche tramite intelligenza artificiale esperti nell’analisi forense di dispositivi digitali, tra cui smartphone, tablet, droni e altri dispositivi elettronici. È basato su una vasta raccolta di manuali e guide forensi, coprendo strumenti come Cellebrite Physical Analyzer, Oxygen Forensic Suite, Magnet AXIOM, Exterro FTK, e altri, specializzato su:

✔ Estrazione e analisi dei dati da dispositivi mobili, computer e droni.
✔ Recupero dati e prove digitali, incluse cronologie di navigazione, dati eliminati e registri di sistema.
✔ Utilizzo di strumenti forensi per acquisizione e analisi, con procedure e best practice.
✔ Principi di sicurezza e gestione delle prove digitali, fondamentali per garantire l’integrità e l’ammissibilità delle prove.

3) https://chatgpt.com/g/g-66mvwhTqv-dfir-digital-forensics-and-incident-response

Custom GPT specializzato in supporto alla perizia informatica mediante AI personalizzato su Digital Forensics e Incident Response (DFIR), ovvero l’analisi forense digitale e la risposta agli incidenti di sicurezza informatica, in particolare utile per:

✔ Analisi forense digitale – Raccolta ed esame di prove digitali da dispositivi come computer, smartphone e reti.
✔ Risposta agli incidenti – Strategie per identificare, contenere e mitigare minacce informatiche come malware, attacchi ransomware o data breach.
✔ Recupero di dati e tracce digitali – Tecniche per estrarre informazioni da hard disk, memorie volatili, file cancellati e log di sistema.
✔ Threat hunting e analisi malware – Identificazione di comportamenti sospetti e analisi di codice dannoso.
✔ Best practice di sicurezza – Consigli su come proteggere sistemi e dati da attacchi informatici.

Ci sono decine di GPT negli archivi ChatGPT sull’argomento informatica forense e perizie informatiche che possono fornire supporto agli analisti grazie all’intelligenza artificiale: ne abbiamo segnalati tre tra quelli con maggiori feedback e consigliamo ovviamente di non caricare documenti riservati né fidarsi ciecamente di ciò che produce l’AI ma può talvolta essere utile – quantomeno dal punto di vista tecnico e giuridico – per trovare suggerimenti, idee o spunti.

Una giornata agli HackInBo Forensic Games

Sabato 16 novembre si sono svolti a Bologna – nell’ambito del consueto e annuale evento sulla sicurezza informatica HackInBo – i “Forensic Games”, la sfida nel contesto delle indagini digitali alla quale partecipano, da ormai tre anni, appassionati d’informatica forense confrontandosi in scenari investigativi realistici e avvincenti.

La progettazione dei Forensic Games è frutto dell’impegno dell’instancabile Alessandro Farina, coadiuvato da Paolo Reale, Paolo Dal Checco, Mattia Epifani e Davide “Rebus” Gabrini, con la supervisione di Mario Anglani e del team HackInBo che rende possibile realizzare in concreto il frutto dell’immaginazione di tutti coloro che hanno contribuito.

Dalla fondazione dei Forensic Games, Alessandro Farina ha il merito di essere riuscito a coordinare e spronare il gruppo di lavoro in modo da arrivare all’evento con un gioco reso ancora più avvincente dalla collaborazione delle Forze dell’Ordine e dei volontari dell’ANPAS, che rendono ogni anno la scena del crimine e le indagini che su di essa si vanno a sviluppare ancora più realistica.

Gli HackInBo Forensic Games 2024, tenutisi a Bologna nella loro quarta edizione, si sono confermati anche quest’anno uno degli eventi più stimolanti e innovativi nel panorama della sicurezza informatica italiana, offrendo ai partecipanti l’opportunità di immergersi in un caso realistico – forse anche troppo 😅 – e complesso, ambientato in uno scenario che combinava tecnologia avanzata, criminalità informatica e investigazione tradizionale.

L’evento ha richiesto ai team di partecipanti – che non si erano mai incontrati prima – di affrontare una sfida multidisciplinare, intrecciando competenze tecniche, intuizione investigativa e capacità di collaborazione sotto pressione con il fine di produrre una perizia informatica preliminare basandosi su attività svolte sul campo.

Il contesto dei Forensic Games

L’ambientazione dei Forensic Games è stata curata nei minimi dettagli, ricreando il contesto di una banca, localizzata all’interno del Centro Congressi Grand Tour Italia (ex Fico) e diventata teatro di un crimine violento. Un impiegato è stato infatti trovato morto in circostanze misteriose e le indagini hanno subito rivelato un intreccio di attività illecite, dalla manipolazione di dati aziendali a traffici sul dark web.

L’obiettivo dei partecipanti non era solo quello di raccogliere prove, ma di ricostruire la catena di custodia, valutare la volatilità delle informazioni raccolte, identificare il movente e fornire elementi utili per individuare il responsabile dell’omicidio.

Questo scenario ha messo in luce l’importanza della digital forensics come disciplina fondamentale per risolvere crimini moderni. Le indagini forensi si sono infatti concentrate su dispositivi digitali compromessi, reti aziendali potenzialmente infiltrate, sistemi di videosorveglianza e dati crittografati che celavano segreti compromettenti alla base di un omicidio ricostruibile esclusivamente grazie alle tracce digitali lasciate dal colpevole.

I partecipanti hanno avuto accesso a strumenti avanzati d’informatica forense e a informazioni parziali, dovendo spesso colmare le lacune con ingegno e rigore scientifico, confrontandosi, prendendo decisioni anche in un contesto d’urgenza e arrivando a trarre le conclusioni dell’indagine digitale nel corso della stessa giornata.


Il cuore delle indagini digitali

I team di partecipanti ai Forensic Games hanno affrontato una gamma diversificata di dispositivi e problematiche, rappresentative delle sfide reali del settore dell’informatica forense. Tra le attività principali, spiccavano:

  • Analisi delle chiavette USB: Alcuni dispositivi rimovibili contenevano volumi cifrati protetti da password. Una volta decifrati, hanno rivelato file sospetti come richieste di riscatto, immagini legate a traffici illegali e collegamenti a wallet in criptovalute. L’uso di strumenti come VeraCrypt e WinSCP ha evidenziato un tentativo sistematico di nascondere e trasferire informazioni sensibili.
  • Recupero di dati crittografati: La crittografia è stata uno degli ostacoli principali delle attività dei team partecipanti ai Forensic Games. Attraverso l’uso di tool d’informatica forense come FTK Imager o Autopsy, i team sono riusciti a montare volumi protetti e analizzarne il contenuto, trovando prove che collegavano la vittima a operazioni sospette su piattaforme del dark web, come siti di e-commerce illegali e wallet Bitcoin orientati alla protezione della privacy.
  • Analisi della RAM: Un’attenzione particolare è stata data alla memoria volatile, che ha fornito dettagli su sessioni attive e applicazioni utilizzate prima dell’arrivo degli investigatori sulla scena del crimine. Questa pratica ha permesso di recuperare dati critici che sarebbero altrimenti andati persi dopo il riavvio dei dispositivi.
  • Ricostruzione della cronologia di navigazione: L’analisi dei browser ha giocato, come spesso accade, un ruolo cruciale. Sono emerse dall’analisi forense dello storico del browser password salvate, cronologie di accesso a gestionali aziendali e link a siti della rete Tor, utilizzati per attività illecite come traffico di droga e armi. Alcuni team hanno utilizzato metodi avanzati, come la modifica dei campi password tramite strumenti di ispezione del codice, per recuperare credenziali nascoste.
  • Indagini sulla rete aziendale: Il monitoraggio del traffico di rete – una embrionale network forensics – ha rivelato attività sospette, come connessioni a server remoti e tentativi di esfiltrazione di dati. Questa analisi ha suggerito che l’aggressore fosse ben organizzato e tecnicamente preparato.

Le sfide affrontate

Ogni fase dell’indagine informatica forense ha presentato ostacoli complessi. La crittografia dei dispositivi rimovibili e dei file rappresentava un problema tecnico significativo, risolto solo grazie alla combinazione di strumenti avanzati e forte intuito da parte dei partecipanti. La necessità di lavorare in tempo reale, senza compromettere le prove ha richiesto precisione e rapidità. Inoltre, l’interazione con le Forze dell’Ordine ha evidenziato quanto sia fondamentale combinare indagini digitali e investigazione tradizionale, in un contesto dove la cooperazione tra gli operatori è un elemento strategico.

La collaborazione tra team di partecipanti, Carbinieri, Polizia di Stato e Polizia Scientifica è stata cruciale, la scena del crimine è infatti stata popolata di operatori che si sono suddivisi i ruoli, dall’acquisizione delle impronte digitali, tracce biologiche, immagini alla raccolta di reperti e bossoli.

Anche l’analisi delle registrazioni dei video di sorveglianza del DVR della banca in cui è stato ambientato il forensic game ha giocato un ruolo strategico. Grazie al sistema di riconoscimento facciale SARI, un’immagine parziale del sospetto è stata migliorata e confrontata con un database esistente, portando a possibili corrispondenze. Questo passaggio ha sottolineato il ruolo sempre più centrale della tecnologia nell’identificazione di responsabili.


La premiazione

La premiazione delle squadre della 4° Edizione di HackInBo® Forensic Games – HackInBo® Classic Edition Winter 2024 – è stata avvincente, ha infatti seguito la presentazione dei casi da parte dei partecipanti, con interventi degli organizzatori Alessandro Farina, Paolo Reale, Paolo Dal Checco, Mattia Epifani e Davide “Rebus” Gabrini e con interventi e supervisione di Mario Anglani e del team HackInBo.

Al seguente link potete visionare il video youtube della premiazione dei Forensic Games 2025 ad HackInBo, con l’esposizione delle squadre partecipanti che hanno raccontato come hanno condotto l’analisi forense e redatto una piccola perizia informatica con le risultanze delle analisi tecniche.

Conclusioni e spunti di riflessione

Gli HackInBo Forensic Games si sono chiusi con una vittoria collettiva: ogni team ha portato contributi unici e complementari, dimostrando quanto la digital forensics sia una disciplina che richiede sia competenze tecniche che pensiero critico. La simulazione ha evidenziato i pericoli crescenti del crimine informatico, ma anche la potenza degli strumenti investigativi disponibili per combatterlo.

Il caso presentato, con le sue sfaccettature digitali e fisiche, è stato un esempio lampante della complessità del mondo moderno. Gli investigatori non solo hanno analizzato dati, ma hanno raccontato una storia: quella di un crimine nato dalla tecnologia e nascosto dietro file crittografati, software di anonimato e sistemi aziendali compromessi.

Questa edizione degli HackInBo Forensic Games non è stata solo una competizione, ma una lezione pratica su come affrontare le sfide della sicurezza informatica e informatica forense. Ha mostrato che il successo nel risolvere casi come questo richiede non solo abilità tecniche, ma anche collaborazione, intuito e la capacità di adattarsi a scenari in continuo mutamento. Un monito e un’opportunità per chi lavora nel settore della sicurezza delle informazioni, ma anche per chi guarda al futuro con preoccupazione e speranza.