Caccia alle tracce: acquisizione forense per l’analisi di spyware a Roma per MSAB

Quando si sospetta che uno smartphone sia stato compromesso da uno spyware, una delle prime domande da porsi è quali dati si possono raccogliere dal dispositivo per verificarlo, e in che modo farlo senza alterare le tracce che si stanno cercando.

Di questo parlerà il CEO di Forenser Paolo Dal Checco giovedì 12 novembre 2026 a Roma, durante l’incontro “Nuovi Orizzonti per le Indagini Digitali Forensi: Sfide e Soluzioni” organizzato da MSAB insieme a eTrace Digital Security, Jamf e ShadowDragon, con un intervento dal titolo “Caccia alle tracce: acquisizione forense per l’analisi di spyware su iOS e Android”.

L’evento si terrà in presenza presso l’UNA HOTELS Hotel Empire Roma, dalle ore 8:45 alle ore 18:00, ed è giunto a una nuova edizione dopo quelle che negli anni scorsi si sono svolte a Milano e a Roma, alle quali abbiamo già partecipato con interventi dedicati all’acquisizione forense di risorse online e alla Web Forensics.
acquisizione forense
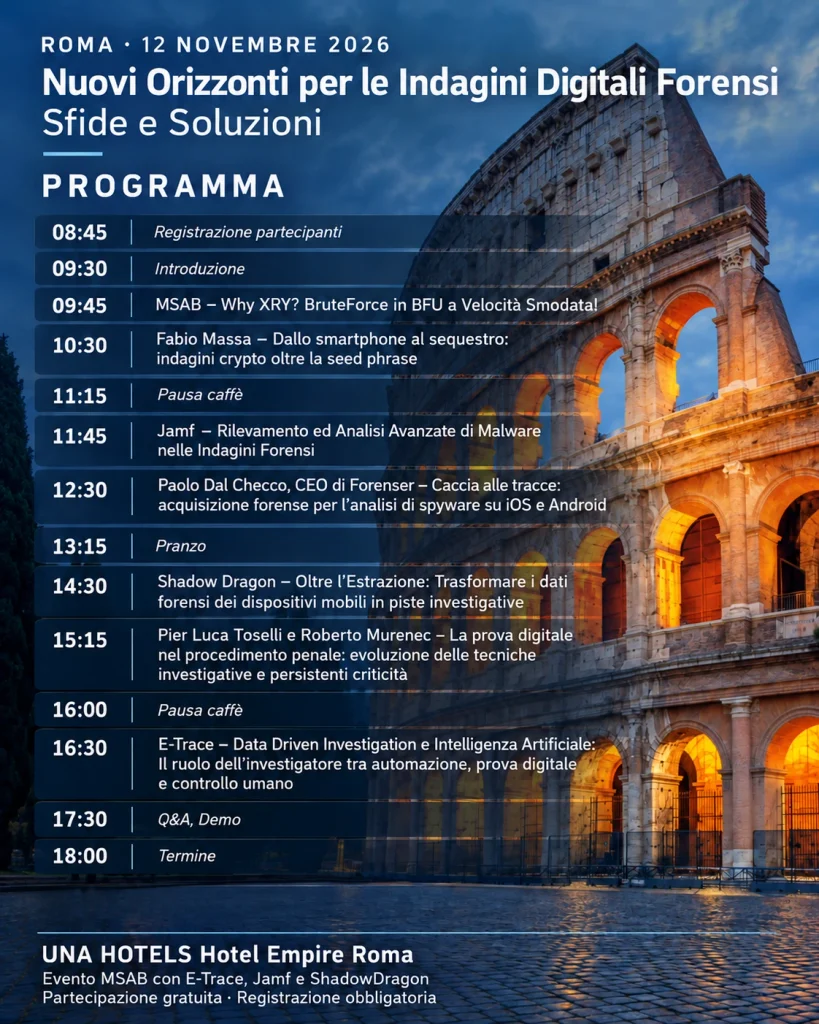
Programma dell’evento MSAB a Roma del 12 novembre 2026 – Nuovi Orizzonti per le Indagini Digitali Forensi

Caccia alle tracce: l’intervento di Paolo Dal Checco

Alle 12:30 Paolo Dal Checco affronterà il tema dell’acquisizione forense finalizzata alla ricerca di spyware su dispositivi iOS e Android, un’attività che negli ultimi anni è diventata sempre più frequente nelle consulenze tecniche, sia nei procedimenti giudiziari sia nelle verifiche richieste da aziende e privati che temono di essere monitorati.

La ricerca di un software spia su uno smartphone non coincide con la normale estrazione di chat, foto e documenti. Le tracce di una compromissione si trovano spesso in dati che le acquisizioni tradizionali non raccolgono, come i log di sistema, i report diagnostici, i crash log o le informazioni sui processi in esecuzione, e la scelta del tipo di copia forense determina quali di questi elementi saranno disponibili per l’analisi.

Gli altri temi della giornata

Il programma dell’evento MSAB a Roma tocca diversi ambiti della digital forensics: dalle estrazioni con XRY in condizione BFU (Before First Unlock) alle indagini sulle criptovalute oltre la seed phrase, dal rilevamento e analisi di malware nelle indagini forensi alla trasformazione dei dati estratti dai dispositivi mobili in piste investigative, fino alla prova digitale nel procedimento penale.

Programma dell’evento MSAB a Roma

L’incontro “Nuovi Orizzonti per le Indagini Digitali Forensi: Sfide e Soluzioni” che si terrà a Roma giovedì 12 novembre 2026 seguirà la seguente agenda:

  • 08:45 Registrazione partecipanti
  • 09:30 Introduzione
  • 09:45 MSAB con l’intervento: “Why XRY? BruteForce in BFU a Velocità Smodata!”
  • 10:30 Fabio Massa con l’intervento: “Dallo smartphone al sequestro: indagini crypto oltre la seed phrase”
  • 11:15 Pausa caffè
  • 11:45 Jamf con l’intervento: “Rilevamento ed Analisi Avanzate di Malware nelle Indagini Forensi”
  • 12:30 Paolo Dal Checco, CEO di Forenser, con l’intervento: “Caccia alle tracce: acquisizione forense per l’analisi di spyware su iOS e Android”
  • 13:15 Pranzo
  • 14:30 ShadowDragon con l’intervento: “Oltre l’Estrazione: Trasformare i dati forensi dei dispositivi mobili in piste investigative”
  • 15:15 Pier Luca Toselli e Roberto Murenec con l’intervento: “La prova digitale nel procedimento penale: evoluzione delle tecniche investigative e persistenti criticità”
  • 16:00 Pausa caffè
  • 16:30 E-Trace con l’intervento: “Data Driven Investigation e Intelligenza Artificiale: Il ruolo dell’investigatore tra automazione, prova digitale e controllo umano”
  • 17:30 Q&A, Demo
  • 18:00 Termine

Come partecipare all’evento MSAB a Roma

La partecipazione all’evento è gratuita con registrazione obbligatoria. L’incontro si rivolge a professionisti dell’informatica forense, appartenenti alle Forze dell’Ordine, consulenti tecnici, avvocati e a tutti coloro che si occupano di indagini su dispositivi mobili e prova digitale.

Le registrazioni risultano ormai chiuse: chi fosse comunque interessato a partecipare può contattare direttamente MSAB tramite i riferimenti indicati sulla pagina dell’evento sul sito MSAB, dove è disponibile anche il programma completo.

A chi si è già registrato diamo appuntamento il 12 novembre 2026 all’UNA HOTELS Hotel Empire Roma, a partire dalle ore 8:45.

Sulle tracce dell’hacker dell’autoscuola con Le Iene e Forenser

Domenica 12 ottobre 2025 è andato in onda su Italia 1 la prima parte del servizio televisivo de Le Iene intitolato “Chi è l’hacker dell’autoscuola?”, condotto da Veronica Ruggeri.
Nel corso della puntata, il Dott. Paolo Dal Checco, CEO di Forenser Srl e consulente informatico forense per Le Iene, ha partecipato all’indagine come perito informatico, collaborando con la redazione per far luce su un complesso caso di cyberstalking, intrusione informatica e monitoraggio illecito delle comunicazioni digitali.

Un caso di hacking e stalking digitale

Il primo episodio del servizio de Le Iene racconta la vicenda di due dipendenti di una scuola guida – Andrea e Chiara – perseguitati da oltre un anno da un ignoto hacker che – attraverso tecniche di intrusione e sorveglianza digitale – ha compromesso sistemi informatici, intercettato conversazioni, inviato messaggi minatori e diffuso informazioni personali e contenuti privati.

Tra le modalità di attacco riscontrate nelle azioni portate avanti contro Chiara, Andrea e i loro genitori oltre che alcuni amici figurano:

  • l’accesso abusivo a dispositivi mobili e computer aziendali,
  • l’utilizzo di servizi di posta elettronica criptata come ProtonMail,
  • il controllo remoto di elementi fisici come la serranda automatizzata dell’autoscuola,
  • e il monitoraggio costante delle attività online e offline delle vittime tramite canali social, SMS, email e applicazioni di messaggistica.

L’intervento del team Forenser Srl

Nel corso del servizio de Le Iene sull’hacker dell’autoscuola parte I, il Dott. Dal Checco – affiancato da una parte del team tecnico di Forenser Srl, ha operato in qualità di consulente informatico forense per Le Iene, conducendo attività di:

  • ricognizione tecnica e valutazione delle superfici d’attacco,
  • copia forense di smartphone e PC con strumenti certificati (Oxygen Forensics Detective),
  • acquisizione forense di account cloud e social network,
  • analisi dei log di rete e dei metadati digitali nell’ambito di attività di network forensics e mobile forensics,
  • verifica di accessi anomali e potenziali compromissioni tramite tecniche di email forensics e digital profiling.

L’intervento ha consentito di cristallizzare le evidenze digitali e preservare la catena di custodia dei dati, garantendo la validità probatoria delle informazioni acquisite.

Metodologia di analisi forense

Per affrontare un caso così complesso, il team Forenser ha adottato un approccio multidisciplinare che combina diverse branche della digital forensics:

  • Mobile Forensics: estrazione e analisi forense di dispositivi mobili per individuare app di controllo remoto, spyware o tracce di sincronizzazioni cloud sospette;
  • Email Forensics: analisi degli header dei messaggi provenienti da domini cifrati, ricostruzione dei percorsi SMTP e correlazione temporale tra messaggi e attività sui dispositivi;
  • Social network forensics: ispezione dei log di accesso ai profili social network (in particolare Instagram) utilizzati dall’hacker per comunicare con le vittime;
  • OSINT e Digital Profiling: raccolta di informazioni pubbliche e tecniche per la ricostruzione dell’identità digitale dell’attaccante.

Una perizia informatica per fare chiarezza

Il caso dell’“hacker dell’autoscuola” resta aperto e tuttora oggetto di approfondimento tecnico. Le copie forensi acquisite saranno analizzate dal laboratorio Forenser Srl per la redazione di una perizia informatica forense completa, finalizzata a individuare la dinamica degli attacchi, la provenienza delle intrusioni e i potenziali responsabili.

Il Dott. Paolo Dal Checco ha sottolineato l’importanza, in situazioni simili, di affidarsi a professionisti qualificati in informatica forense in grado di intervenire tempestivamente, cristallizzare le prove digitali e fornire un supporto tecnico e giuridico utile alle autorità competenti.

Il video del servizio de Le Iene sull’hacker dell’autoscuola

La puntata “Chi è l’hacker dell’autoscuola?” – prima parte – è disponibile gratuitamente in streaming sul sito ufficiale de Le Iene (Mediaset) al seguente link con il servizio sull’hacker dell’autoscuola.

Quella che è andata in onda il 12 ottobre 2025 è la prima puntata di una serie che approfondirà la questione dell’hacker della autoscuola con il team Forenser e il Dott. Paolo Dal Checco che, come Perito Informatico per Le Iene, analizzeranno le evidenze digitali acquisite per tentare di arrivare a una soluzione all’evidente minaccia che stanno subendo i due dipendenti della scuola guida oltre che le loro famiglie.

Durante la seconda puntata della serie “Chi è l’hacker dell’autoscuola?” verranno mostrati ulteriori eventi e indizi utili per fornire ulteriori elemnenti di valutazione per comprendere chi possa celarsi dietro l’hacker che tormenta Chiara e Andrea da oltre un anno e mezzo, anche se come si vedrà l’identificazione dell’hacker della scuola guida è ancora lontana.

Chi è Forenser Srl

Forenser Srl è una società specializzata in informatica forense, consulenza tecnica, perizie informatiche e analisi di evidenze digitali per tribunali, avvocati, aziende e privati.
Il laboratorio opera su casi di cybercrime, data breach, frodi informatiche, analisi di e-mail, mobile forensics e investigazioni digitali, con metodologie conformi agli standard internazionali (SWGDE, NIST, ISO/IEC 27037) oltre che Italiani, come la Legge 48/2008 che prevede vincoli restrittivi su catena di custodia e modalità di acquisizione forense delle prove digitali.

Per approfondimenti o richieste di consulenza in ambito informatico forense, CTP informatiche, CTU informatiche, partecipazione ad attività di descrizione giudiziaria in fascicoli civili, sequestri o accertamenti tecnici irripetibili in fascicoli penali è possibile contattare Forenser Srl attraverso il modulo di contatto ufficiale oppure scrivendoci o telefonandoci al numero presente nella pagina dei contatti dello Studio d’Informatica Forense.

Acquisizione forense e decrittazione del backup WhatsApp “crypt.15” su Android in modo sicuro e gratuito

Oggigiorno l’acquisizione forense dei dati utente dell’applicazione WhatsApp durante le attività di perizia informatica si pone come una delle principali necessità nell’ambito della cristallizzazione di evidenze digitali ed è sempre più importante per il Digital Forensics Expert avere a disposizione più alternative quando si parla di tecniche di acquisizione del dato.

Ci sono ad esempio situazioni nelle quali non si può procedere con una copia forense integrale dello smartphone, per questioni di tempo o di spazio, oppure il Sistema Operativo non permette un’acquisizione FFS (Full File System) o Physical tale da poter accedere al database whatsapp decifrato, o ancora non si vuole correre il rischio di un APK downgrade che potrebbe non sempre funzionare a dovere o magari non si ha tempo/banda sufficiente per fare sincronizzazione con cloud Google Drive o iCloud per caricare online il backup per poi scaricarlo da remoto e richiedere a Whatsapp l’SMS o token di autenticazione.

Ancora più appetibili in informatica forense sono le soluzioni gratis ed open source, così come quelle che richiedono pochi e semplici passaggi, utilizzando al più qualche riga di codice. Un’interessante ricerca portata avanti dal team Forenser ha analizzato attentamente un metodo che pochi tra i principali strumenti di acquisizione dell’informatica forense commerciali impiegano, riuscendo a identificare e testare un metodo per produrre un’acquisizione forense dei dati utente di WhatsApp che si può potenzialmente eseguire anche da remoto, in forma cifrata e con la successiva decrittazione in un processo rapido, ripetibile e gratuito.

Questa guida vi condurrà attraverso gli aspetti teorici e di comparazione con altri metodi simili utilizzati sul mercato, mostrandovi i vantaggi e gli svantaggi di quello che verrà descritto indicando la strumentazione necessaria, lo svolgimento di dettaglio e infine fornendovi il codice per decifrare le chat Whatsapp acquisite.

Read More

Conferenza MSAB su mobile forensics e indagini digitali a Roma

Si è tenuta ieri la conferenza organizzata da MSAB, in collaborazione con MBS Engineering, dal titolo “Sulle Tracce Digitali: Processi Estrattivi ed Analisi per un’Indagine Efficace”.

Durante il corso della giornata gli ospiti hanno potuto assistere a presentazioni di importanti esperti del settore Digital Forensics, esponenti di pubbliche autorità europee ed operatori italiani delle relative realtà aziendali coinvolte. Gli ospiti hanno trattato di problematiche relative alle indagini digitali, perizie informatiche, intercettazioni, captatori informatici e malware, OSINT, riconoscimento delle immagini a fini di Giustizia e alla mobile forensics.

Il socio di Studio Paolo Dal Checco ha presentato un talk sulla digital forensics, concentrandosi sulle nuove sfide in ambito di perizia informatica (es. cloud, whatsapp forensics, cifratura, integrità dei messaggi whatsapp acquisiti in maniera forense, big data, messaggi vocali che richiedono trascrizione e indicizzazione, etc…) proponendo alcune soluzioni anche open source.

Paolo Dal Checco alla conferenza su informatica forense organizzata da MSAB a Roma

La conferenza sulle tracce digitali e indagini forensi organizzata da MSAB a Roma il 5 ottobre 2023 ha visto la partecipazione di:

  • Antonio Broi – Vision, Brigadiere in forza al Comando Provinciale della Guardia di Finanza di Bologna, massimo esperto di Digital Forensics, Python Scripting ed Image Recognition (“Mobile Forensics: codice open source e codice closed source: due facce della stessa medaglia.”)
  • Marco Zonaro, Massimo esperto di Digital e Mobile Forensics, perito forense per P.G. e A.G., autore e divulgatore (“Intercettazione di comunicazioni cifrate. Tra evoluzione tecnologica e sistemi di captazione un gap tecnologico ancora incolmabile.”)
  • Paolo Dal Checco, Consulente informatico forense, massimo esperto in attività di Digitale Mobile Forensics, analisi di Osint, malware e criptovalute, docente universitario, autore e divulgatore (“Digital Forensics: nuove sfide e possibili soluzioni.”)
  • Mauro Manolo Belmonte, Amministratore Delegato di MBS Engineering, consulente tecnico di diverse Procure della Repubblica, esperto di Digital Forensics (“L’Intelligenza Artificiale al servizio delle investigazioni: approfondimenti di strumenti di analisi delle Chat attraverso l’ausilio di CIT Chat Detective”)
  • Anna-Maija Graus, MSAB Strategic Sales Manager (”MSAB Frontline Solutions free your expert resources.”)
  • Ghennadii Konev, MSAB North Mediterranean Product Specialist (“ XRY Pro: Android exploits, great value at an exceptional price.”)
  • Gustav Björk, MSAB Software Developer (“Reverse engineering with JADX and Frida.”)
  • Giovanni Maria Castoldi, MSAB North Mediterranean Area Sales Manager. (“Tutto ciò che non sapete di XRY Office Logical & Physical”)
  • I responsabili di E-Trace, rivenditore esclusivo MSAB per il territorio italiano.