FTK Imager PRO: supporto alla cifratura e iOS

Dopo quasi 25 anni dall’uscita del preziosissimo – oltre che gratuito, anche per uso commerciale – software FTK Imager, la società Exterro (che ha acquisito AccessData) ha fatto uscire la versione “Pro” che ne contiene le stesse caratteristiche ma con il supporto alla decifratura e all’acquisizione logica di dispositivi iOS.

L’idea che si legge sulla pagina ufficiale di FTK Imager Pro su Exterro è quella di espandere le capacità già solide della versione gratuita con funzioni più sofisticate, soprattutto per trattare prove cifrate, dispositivi mobili e per ridurre i tempi nelle attività forensi. Secondo Exterro, FTK Imager Pro “permette di evitare l’imaging completo del disco e visualizzare file decrittati istantaneamente, preservando la catena di custodia e accelerando le indagini.”

Caratteristiche e prezzo di FTK Imager PRO

Nella pagina del “coming soon” del negozio Exterro, sono elencate le caratteristiche chiave previste per la versione Pro:

  • acquisizione logica avanzata “Advanced Logical” da Smartphone Apple iOS (messaggi, foto, dati app, registri chiamate);
  • rilevamento di immagini cifrate e richiesta delle credenziali per decrittarle;
  • accesso “live” a dati decrittati direttamente dal dispositivo, senza dover necessariamente creare prima un’immagine cifrata completa.

Il prezzo indicato sul sito del negozio è 499 USD all’anno per utente, la licenza è legata al PC sul quale viene installato il software.

La versione gratuita di FTK Imager: cosa offre

Per comprendere il salto rappresentato da FTK Imager Pro, è utile ricordare le funzioni offerte dalla versione gratuita di FTK Imager:

  • Creazione di copia forense di hard disk o supporti di memoria nei formati standard (E01, AFF, RAW, ecc.);
  • Creazione di copie forensi di cartelle o singoli file tramite contenitori forensi in formato A01;
  • Anteprima di file e directory contenuti nelle immagini o nei dispositivi collegati;
  • Esportazione tramite di file e cartelle selezionati da immagini forensi (es file di registro, eventi, etc…);
  • Calcolo e verifica degli hash (MD5, SHA1, SHA256) per garantire l’integrità dei dati acquisiti;
  • Montaggio di immagini forensi come unità virtuali per ispezione.

Queste funzionalità rendono la versione gratuita uno strumento molto utile e robusto per attività di copia forense di base, prendando ovviamente limitazioni quando si devono trattare dati cifrati, dispositivi mobili o situazioni in cui non si vuole acquisire l’intero disco indiscriminatamente.

Confronto: la versione gratuita di FTK Imager vs FTK Imager Pro

Sul sito ufficiale viene fornita una ottima tabella di confronto tra la versione gratuita di FTK Imager vs FTK Imager Pro:
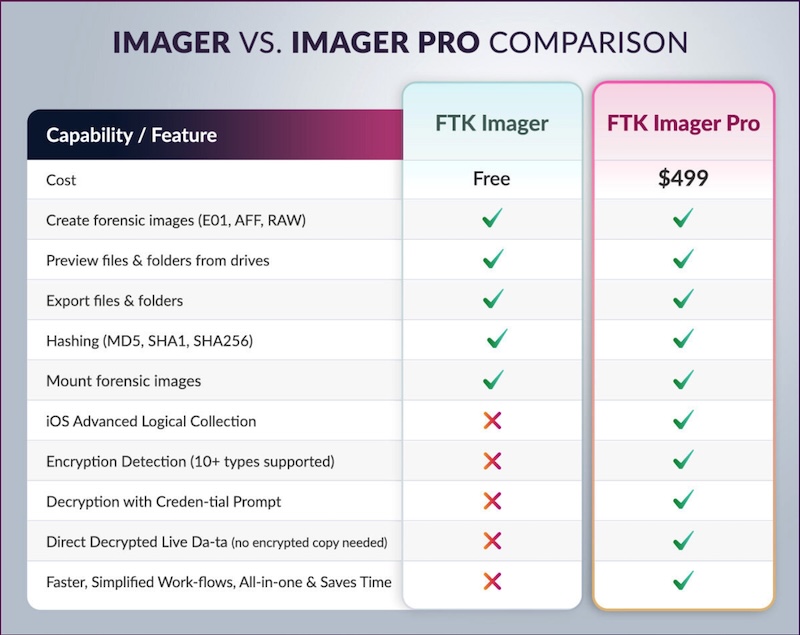
Da questo confronto tra le due versioni – FTK Imager free edition e FTK Imager PRO a pagamento – emerge chiaramente che la Pro punta a colmare le lacune più critiche della versione gratuita, specialmente nelle aree dell’encryption, dell’analisi “live” e del supporto a dispositivi mobili.

Punti strategici e vantaggi principali di FTK Imager Pro

Emergono dai documenti evidenti vantaggi della versione a pagamento di FTK Imager PRO, tra i quali:

1. Trattamento delle evidenze cifrate / crittografia

Uno dei punti di forza più citati per FTK Imager Pro è la capacità di rilevare immagini cifrate (come BitLocker, FileVault, e altre) e richiedere le credenziali per decrittarle, permettendo di visualizzare i dati senza dover prima creare un’immagine cifrata completa. Questo è particolarmente utile, poiché oggi molte installazioni operative – persino sistemi Windows moderni – adottano cifratura di default, e dover acquisire un’intera copia forense cifrata per poi scoprire che l’oggetto d’interesse è piccolo può essere inefficiente.

2. Preview / accesso live ai dati decrittati

Invece di dover acquisire e poi analizzare per intero un disco, Pro consente l’accesso immediato ai file decrittati dal dispositivo, riducendo in modo drastico i tempi iniziali delle indagini (il cosiddetto “triage”). Questa funzionalità permette un flusso operativo più agile: si può decidere cosa acquisire in modo selettivo, anziché “prendere tutto”.

3. Supporto migliorato per dispositivi mobili (iOS)

FTK Imager Pro integra una modalità di copia forense logica avanzata per i dispositivi iOS: acquisizione forense di foto, messaggi, dati delle app, registri delle chiamate e così via, con un’interfaccia guidata.
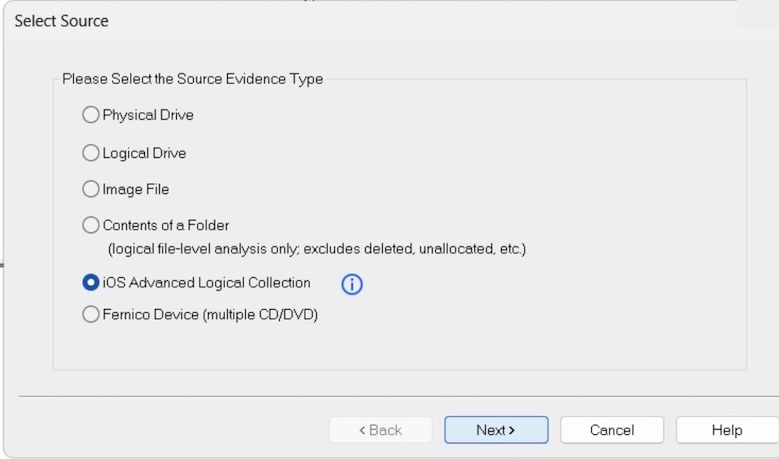
FTK Imager Pro e l'acquisizione forense logica di iOS

Questo riduce la necessità di strumenti esterni di mobile forensics per l’acquisizione forense di iOS, consolidando in un’unica interfaccia maggior parte dei processi iniziali di raccolta di dati da smarthpone Apple iPhone con iOS.
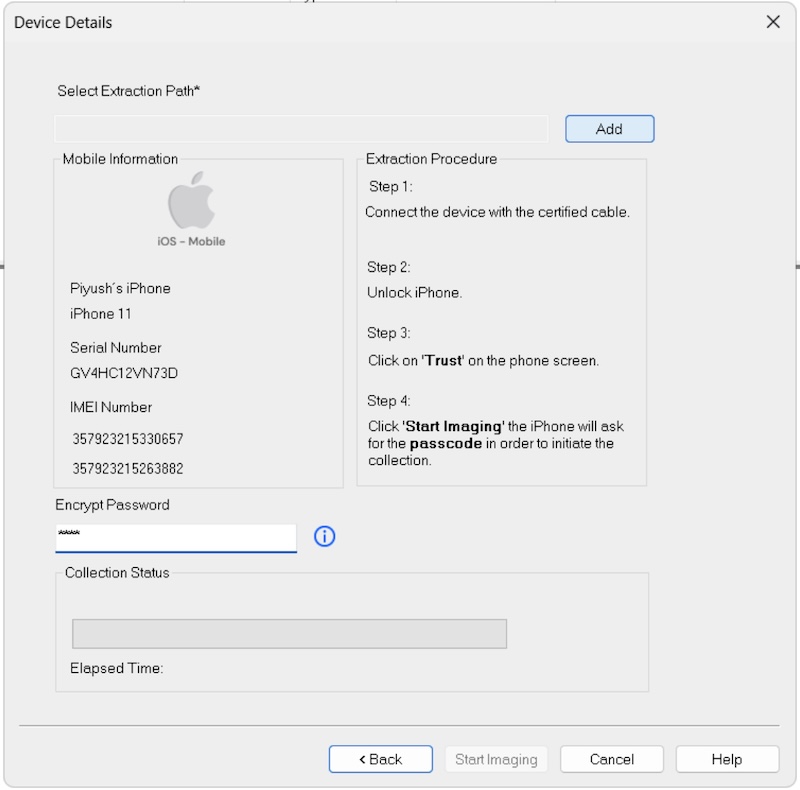
FTK Imager Pro e Acquisizione Forense di iPhone con iOS

La iOS Advanced Logical Collection di FTK Imager Pro sembra simile a una Advanced Logical tipica degli strumenti tradizionali di mobile forensics, basata su backup iTunes come Cellebrite UFED, MSAB XRY, Oxygen Forensics, Magnet Axiom e simili.

4. Efficienza e riduzione dei tempi

Con le funzioni pro di decrittazione “on the fly” e l’accesso live, Exterro afferma che gli operatori possono “chiudere casi più rapidamente e con meno sforzo”. In scenari reali, dove il tempo è cruciale (incident response, indagini penali, contenziosi), questa efficacia può essere strategica.

5. Mantenimento della catena di custodia

Nonostante l’accesso diretto ai dati decrittati, l’obiettivo è preservare i principi forensi, tracciando gli accessi e controllando che qualsiasi modifica non comprometta l’integrità dell’evidenza. Exterro sostiene che Pro mantiene la catena di custodia anche nelle operazioni più snelle.

6. Unificazione delle funzionalità

FTK Imager Pro combina più funzioni (imaging, decrittazione, raccolta mobile) in un solo tool “leggero”, evitando di dover passare tra più strumenti o moduli. Questo può semplificare la formazione del personale e ridurre l’errore operativo.

Potenziali svantaggi e limiti da considerare

Il prodotto pare molto interessante ma ci sono alcune criticità o limiti ancora da valutare:

Costo / modello di licenza
Pro sarà offerto con un abbonamento annuale (499 USD per utente) il che rappresenta un investimento più che percorribile anche per piccole strutture ma la licenza è legata al singolo dispositivo (PC, Workstation) e non pare essere disponibile versione con licenza su dongle.

Dipendenza da credenziali valide
Le capacità di decrittazione “on demand” funzionano solo se si dispone delle credenziali corrette. In assenza delle chiavi, l’accesso live potrebbe non essere possibile, costringendo comunque ad acquisizioni complete o brute force nel caso in cui non si disponga delle password.

Complessità e rischi operativi
L’accesso “live” ai dati può esporre a rischi di alterazione accidentale o manipolazione: anche se il tool si propone di preservare integrità e catena di custodia, l’operatore deve essere cauta/o e ben addestrata/o.

Limitazioni nelle analisi più avanzate

FTK Imager (in versione gratuita o Pro) non è un tool di analisi forense completa che possa essere utilizzato come strumento principale per una perizia informatica, per esempio, non è pensato per compiere analisi complesse su file cancellati, recuperi approfonditi, correlazioni, reportistica forense sofisticata. Per queste funzioni, esiste il “FTK Forensic Toolkit” (la suite completa) che integra motori di analisi, ricerche full-text, database, e reportistica avanzata così come altre soluzioni di produttori concorrenti come Intella, Nuix, Magnet Axiom, Belkasoft, etc…

Stabilità / maturità del prodotto

Essendo un prodotto d’informatica forense “nuovo” (o comunque di recente rilascio), potrebbero emergere bug, limitazioni nelle versioni iniziali, o mancanze rispetto a casi limite non previsti. Occorre valutare affidabilità, aggiornamenti e supporto nel tempo, dato che non molto tempo fa era emerso un problema con una versione di FTK Imager gratuita rilasciata e subito ritirata dal web.

Compatibilità e dipendenze ambientali

Potrebbero esserci limitazioni legate ai sistemi operativi, alle versioni dei file system cifrati, a nuove forme di cifratura emergenti che non siano inizialmente supportate, a modelli iOS non previsti, ecc.

Conclusioni

Nel complesso, il software FTK Imager Pro sembra un ottimo prodotto per eseguire perizie informatiche forensi su supporti digitali come hard disk, pendrive e ora anche smartphone Apple iPhone con iOS: valuteremo di aggiornare l’articolo in base a test o feedback una volta che ve ne saranno.

Le Nuove frontiere delle Prove Digitali: web forensics a Milano per MSAB

Giovedì 8 maggio 2025 dalle ore 8:30 alle ore 18:30 si terrà a Milano, presso Il Grand Hotel Doria, l’incontro dal titolo “Nuovi Orizzonti per le Indagini Digitali Forensi: Sfide e Soluzioni” organizzato da MSAB, in collaborazione con NUIX, SANS ed E-Trace.

Durante il seminario gli ospiti potranno assistere a presentazioni di importanti esperti d’informatica forense, esponenti di pubbliche autorità europee ed rappresentanti italiani delle relative realtà aziendali coinvolte.

L’ordine del giorno della conferenza sulla digital forensics organizzata da MSAB è il seguente:

  • 8:45 Registrazione Partecipanti
  • 9:30 Introduzione
  • 9:45 Ghennadii Konev & Giovanni Maria Castoldi con l’intervento: “Non Solo FFS, Estrazioni Fisiche BFU con XRY”
  • 10:30 Coffee Break
  • 10:45 Mattia Epifani con l’intervento: “Not So Private Browsing!”
  • 11:45 Dario Beniamini con l’intervento: “Rethinking Digital Investigations: Beyond Keyword Searches”
  • 12:30 Paolo Dal Checco & Andrea Lazzarotto con l’intervento: “Web Forensics: Le Nuove frontiere delle Prove Digitali”
  • 13:15 Pranzo
  • 14:30 Manlio Longinotti con l’intervento: “SANS DFIR Trainings: La Formazione Oltre l’Aggiornamento”
  • 15:00 Pier Luca Toselli & Roberto Murenec con l’intervento: “Perquisizione e Sequestro del Dispositivo “Mobile” Tra Rispetto delle Regole Processuali e delle Garanzie di Parte”
  • 15:45 Coffee Break
  • 16:00 Intervento E-Trace
  • 16:45 Q&A, Demo
  • 18:00 Termine

Nello specifico, durante la conferenza su informatica forense organizzata da MSAB a Milano, insieme al collega Andrea Lazzarotto terrò un intervento sula “Web Forensics”, cioè l’insieme di tecniche, metodologie, princìpi e strumenti d’informatica forense applicati alla cristallizzazione o copia forense di siti web e risorse online finalizzata a un utilizzo in Tribunale in cause civili o penali.

Web Forensics

L’intervento sulla web forensics durante l’evento di Milano, tenuto dal Dott. Paolo Dal Checco e dal Dott. Andrea Lazzarotto, entrambi soci ONIF (Osservatorio Nazionale d’Informatica Forense), sarà un misto tra teorico e pratico, con alcuni esempi di come sia possibile procedere a realizzare copie forensi di siti web, pagine, chat, post, commenti e qualunque risorsa presente su Internet, protetta o meno da password o credenziali di accesso.

Conferenza su digital e web forensics a Milano

I relatori che parteciperanno all’evento MSAB a Milano su informatica forense, mobile e web forensics sono i seguenti:

  • Mattia Epifani, CEO di Reality Net, consulente informatico forense, esperto in attività di Digital Mobile Forensics, docente certificato SANS, docente universitario, autore e divulgatore, con l’intervento: “Not So Private Browsing!“;
  • Paolo Dal Checco, Consulente informatico forense, esperto in attività di Digital Mobile Forensics, analisi e corsi OSINT, perizie informatiche su criptovalute, analisi forense di malware, docente universitario, autore e divulgatore, con l’intervento: “Web Forensics: Le Nuove frontiere delle Prove Digitali”;
  • Andrea Lazzarotto, consulente informatico forense, esperto in attività di Digital Mobile Forensics, ricercatore, sviluppatore, con l’intervento: “Web Forensics: Le Nuove frontiere delle Prove Digitali”;
  • Roberto Murenec, Maresciallo in forza al Comando Provinciale della Guardia di Finanza di Pordenone, autore, divulgatore ed esperto di Digital Forensics e relativa regolamentazione legislativa;
  • Pier Luca Toselli, Luogotenente Carica Speciale in forza al Comando Provinciale della Guardia di Finanza di Bologna, esperto di Digital Forensics e relativa regolamentazione legislativa, con l’intervento: “Perquisizione e Sequestro del Dispositivo ‘Mobile’ Tra Rispetto delle Regole Processuali e delle Garanzie di Parte”
  • I responsabili di E-Trace, rivenditore esclusivo MSAB per il territorio italiano;
  • Manlio Longinotti, Responsabile Italia SANS, con l’intervento: “SANS DFIR Trainings: La Formazione Oltre l’Aggiornamento”
  • Dario Beniamini, Esperto in proprietà intellettuale e tutela dei marchi, DFIR, NUIX Senior Consultant, docente certificato SANS, con l’intervento: “Rethinking Digital Investigations: Beyond Keyword Searches”
  • Ghennadii Konev, technical sales engineer di MSAB, con l’intervento: “Non Solo FFS, Estrazioni Fisiche BFU con XRY”
  • Giovanni Maria Castoldi, MSAB North Mediterranean Area Sales Manager.

L’evento è completamente gratuito ed un business lunch, così come le pause caffè, saranno offerte a tutti i partecipanti.

Per informazioni o iscrizioni, è disponibile gratuitamente il link dell’evento sul sito MSAB.

Recupero di messaggi WhatsApp eliminati tramite Msgstore Increment

Recentemente, durante l’analisi di uno smartphone Android, è stato necessario recuperare dei messaggi cancellati appartenenti ad una chat eliminata dall’applicazione di WhatsApp. Fino a poco tempo fa anche effettuando un’analisi tramite software professionali quali Cellebrite UFED, Oxygen Forensic Detective e Magnet Axiom, non era possibile recuperare tale chat poiché eliminata prima del suo inserimento all’interno del classico backup periodico locale del database “msgstore.db” e quindi non visibile con le metodologie standard di recupero dati.

Di recente la funzionalità di recupero delle chat non presenti nei backup periodici è stata aggiunta ai software di mobile forensics, ma riteniamo utile illustrare in dettaglio come era possibile anche prima dell’aggiunta – e lo è tuttora – procedere manualmente con l’ispezione dei file relativi all’applicazione di WhatsApp e recuperare chat cancellate.

Nello specifico, illustreremo come recuperare una porzione della chat – non presenti nel DB o nei backup tradizionali – grazie all’analisi di un altro file di backup, incrementale e non completo: il “msgstore-increment.db“.

Cos’è il msgstore-increment.db e a cosa serve?

L’applicazione di WhatsApp, quando installata su dispositivi Android, effettua dei backup periodici del database principale “msgstore.db”, contenente tutte le informazioni correlate all’account di WhatsApp, inclusi i messaggi.

Purtroppo, la creazione dei backup e la loro gestione, in alcuni casi, può risultare difficoltosa da parte dell’applicazione soprattutto in situazione in cui i dati gestiti risultano essere centinaia di MB se non GB. Per questo motivo, per minimizzare la perdita dei dati e ottimizzare la gestione della memoria sul dispositivo, WhatsApp esegue dei backup incrementali, tra ogni backup completo, dentro i quali vengono salvati solo i cambiamenti avvenuti nell’applicazione: ad esempio, se il giorno successivo al backup completo vengono inviati cento messaggi, essi vengono inclusi all’interno del backup incrementale eseguito per quel giorno.

Questo significa che, se in seguito alla creazione del backup completo vengono inviati cento messaggi e poi cancellati, essi possono essere recuperati dal backup incrementale, ammesso che non siano stati eliminati prima della sua creazione.

A oggi, software professionali come Cellebrite UFED o Oxygen Forensics supportano il parsing del backup incrementale msgstore-increment, ma fino a pochi mesi fa era una funzionalità probabilmente ancora in lavorazione, dato che è comparsa di recente. Di conseguenza, per tentare il recupero dei messaggi eliminati, in passato, è stato necessario comprendere le logiche alla base di questo tipo di dato e creare uno script in grado di automatizzare l’estrazione di eventuali messaggi cancellati, ma ancora presenti nell’increment, mentre oggi chi ha a disposizione software professionali può eseguire il recupero direttamente tramite le funzionalità interne.

Come funziona e come si estraggono i dati dall’archivio msgstore-increment.db?

Il primo passo è stato quello di approfondire il funzionamento del backup incrementale, avendo prima replicato uno scenario in cui questa funzionalità ha generato degli increment. Tramite l’analisi dei dati generati dall’applicazione WhatsApp, sono stati individuati e analizzati diversi file denominati “msgstore-increment.db.crypt14”, ovvero archivi compressi e cifrati. Tali archivi sono stati decifrati attraverso l’utilizzo dello strumento “wa-crypt-tools” (https://github.com/ElDavoo/wa-crypt-tools) e, successivamente, decompressi, ottenendo file strutturati in formato JSON e un file binario denominato “messages.bin”.

archivio-decifrato-increment

Contenuto dell’archivio msgstore-increment.db.crypt14, backup incrementale

Tra i file in JSON ne è presente uno chiamato “header.json” dentro il quale sono contenute informazioni utili, relative agli altri file presenti nella cartella, compreso “messages.bin”. Inoltre, dall’analisi effettuata sul file binario, è stato possibile determinare il formato utilizzato per la codifica dei dati, ovvero il protocollo protobuf.

Protobuf è un formato di serializzazione dati sviluppato da Google e viene spesso utilizzato nella trasmissione delle informazioni tra applicazioni o per la memorizzazione di dati in un formato binario poiché risulta essere più leggero e performante rispetto a JSON o XML.

Il funzionamento è relativamente semplice, è necessario definire la struttura dei dati tramite la creazione di un file “.proto” e utilizzare un compilatore per la creazione di uno script in grado di codificare i dati basandosi, appunto, sul protocollo definito. Di seguito un esempio di definizione del protocollo:

Esempio di definizione per protobuf

Esempio di definizione per protobuf

In questo caso, uno script basato su tale definizione sarà in grado di creare un file binario contenente i dati “nome” ed “eta” riportati nel file protobuf.

Nell’applicazione di WhatsApp avviene la stessa cosa: il file binario “messages.bin” viene creato da una porzione di codice contenuta nell’applicazione ed è basato su un file “proto” dentro la quale è definita la struttura dei messaggi e delle conversazioni.

Inoltre, il file binario “messages.bin” viene strutturato con una o più porzioni del dato binario codificato con protobuf, tali porzioni vengono definiti anche segmenti o “length-delimited” (https://protobuf.dev/programming-guides/encoding/#length-types). Pertanto, per leggere il contenuto del file è prima necessario separare i vari segmenti e successivamente procedere con la lettura.

Rappresentazione dei segmenti contenuti nel file messages.bin

Rappresentazione dei segmenti contenuti nel file messages.bin

Per la separazione di ogni singolo segmento presente nel file “messages.bin” abbiamo creato uno script in python, che mettiamo a disposizione sulla nostra repository GitHub (https://github.com/Forenser-lab/wa-increment-decoder/blob/main/splitter.py), in grado di leggere il file “messages.bin” e creare diversi file binari ognuno contenente il dato (segmento) protobuf da leggere.

Successivamente, per la lettura di ogni singolo file, abbiamo utilizzato il tool “protobuf inspector” (https://github.com/mildsunrise/protobuf-inspector), uno script in grado di leggere un file binario codificato con protobuf:

Output del tool protobuf_inspector

Output del tool protobuf_inspector

Nonostante sia stato possibile estrapolare i vari messaggi contenuti nei segmenti, essi sono risultati un’aggregazione di dati “anonimi”. Sebbene alcuni dei dati ottenuti dall’estrazione della chat contengano campi con un significato intuitivo, come il testo del messaggio o il timestamp, altri sono risultati ignoti rendendo di conseguenza difficoltoso stabilirne il significato reale. Questo accade poiché noi non siamo in possesso della definizione del protocollo “proto” utilizzato da Meta e in grado di leggere correttamente i dati contenuti nel file binario.

Ciononostante, in rete, sono presenti diversi progetti di reverse engineering aventi oggetto la definizione del protocollo impiegato su WhatsApp, incluso quello del repository GitHub Wa-Proto (https://github.com/wppconnect-team/wa-proto) effettuato sulla versione web del software. Successivamente, provando ad adattare la loro definizione per il nostro scopo, siamo riusciti a decodificare correttamente l’intero contenuto del file binario “messages.bin” ottenendo tutti i dati in chiaro con il loro relativo significato.

A questo punto, è stato semplice creare uno script in grado di generare un file CSV contenente tutti i messaggi presenti nel file binario, indicando il caso in cui un messaggio risultasse essere stato eliminato. Si noti che sono stati effettuati alcuni test che hanno considerato anche i media (immagini, video, etc.) e in alcuni casi nella cartella decifrata e decompressa relativa all’increment è presente il folder “messages.bin” contenente miniature di immagini eliminate (successivi aggiornamenti saranno orientati a verificare in che misura è possibile recupera media o tracce di essi).

Proof of Concept di decifratura e analisi del msgstore-increment.db

Innanzitutto, è stato riprodotto lo scenario: abbiamo inizializzato una nuova chat, utilizzandola per qualche giorno per poi infine eliminarla, evitando che fosse memorizzata nel backup “msgstore.db”. Grazie a questa riproduzione, sebbene i messaggi della chat non siano stati inclusi nel backup settimanale, sono comunque stati inseriti nel backup incrementale giornaliero.

Nell’immagine seguente viene riportata un’illustrazione dello scenario riprodotto. Nello specifico è possibile vedere come il backup principale venga creato alle ore 02:00 AM del 10/01, successivamente alle ore 01:35 PM dello stesso giorno viene creata una conversazione con ID 123 che sarà inclusa nel backup incrementale alle ore 02:00 AM del 11/01. Infine, alle ore 04:00 PM del giorno 11/01 la chat con ID 123, viene eliminata (ma risulta ancora presente nel backup incrementale creato precedentemente):

Timeline dello scenario di riferimento

Timeline dello scenario di riferimento

Successivamente, sono stati estratti i backup incrementali dal dispositivo Android, solitamente contenuti nella directory “/data/media/0/Android/media/com.whatsapp/WhatsApp/Databases/” e opportunamente decriptati tramite l’apposita chiave di cifratura, ottenendo così i seguenti file:

  • msgstore-increment-1-2025-01-16.1.db;
  • msgstore-increment-2-2025-01-16.1.db;
  • msgstore-increment-3-2025-01-16.1.db;
  • msgstore-increment-4-2025-01-16.1.db.

I vari backup sono stati inseriti tutti all’interno della stessa cartella e in seguito è stato eseguito lo script da noi creato per il recupero dei messaggi, il quale ha generato un file CSV contenente la lista di tutti i messaggi estratti:

Generazione del file CSV contenente i messaggi recuperati

Generazione del file CSV contenente i messaggi recuperati

Conclusioni

Grazie ad un approfondimento sulla gestione dei backup nell’applicazione di WhatsApp per dispositivi Android, siamo riusciti a comprendere come essi vengono strutturati tramite il concetto di backup incrementali. L’analisi ci ha portato alla creazione di un piccolo tool, scritto in python, in grado di estrarre in modo strutturato i messaggi dal backup incrementale “msgstore-increment.db” in modo efficiente, con dettagli di rilievo come il timestamp e senza bisogno di utilizzare altri strumenti.

La funzionalità dei backup incrementali permette il recupero di messaggi eliminati tra la creazione di un backup integrale, locale, “msgstore.db.crypt14” e un altro, quindi non recuperabili tramte le tradizionali tecniche di analisi forense e undelete dal DB sqlite o dai backup.

Per chi volesse sperimentare o provare l’estrazione di questi messaggi, lasciamo qui di seguito il link dello script scaricabile dalla nostra repository GitHub (https://github.com/Forenser-lab/wa-increment-decoder).

GPT personalizzati su informatica forense e digital forensics

Per chi fosse nteressato all’uso della IA in ambito informatica forense, segnaliamo tre GPT personalizzati e custom creati da utenti esterni su ChatGPT utilizzabili da chiunque, configurati per fornire supporto su argomenti che riguardano la digital forensics e la perizia informatica.

GPT custom per digital forensics

Nei repository pubblici di GPT sono presenti decine di custom GPT in tema digital forensics, non conosciamo gli sviluppatori e quindi non possiamo garantire sulla qualità, considerato però che la parte iniziale del dialogo con l’IA può essere proprio orientata a capire su che basi sono stati configurati i bot, con quali documenti, tramite quali indicazioni operative, limiti e vincoli, così da valutare l’ambito di applicazione di ogni GPT.

1) https://chatgpt.com/g/g-g4xE4lNk0-digital-forensics-ita

GPT italiano che rappresenta – tramite l’intelligenza artificiale – un esperto digitale in Informatica Forense che applica normativa italiana in Mobile, Computer, Cloud e Network Forensics e con specializzazione su:

✔ Acquisizione e analisi forense di dati da computer, dispositivi mobili, reti e cloud.
✔ Identificazione di violazioni di dati e analisi di eventuali compromissioni.
✔ Utilizzo di strumenti forensi (come EnCase, FTK, Cellebrite, Autopsy) e tecniche di scripting per analisi avanzate.
✔ Supporto legale e conformità alla normativa italiana sulla digital forensics.
✔ Redazione di report forensi validi in tribunale.

2) https://chatgpt.com/g/g-H1VZzHBSK-digital-forensics-advanced-specialist

GPT custom in inglese personalizzato sulla Digital Forensics, progettato su ChatGPT per supportare chi esegue perizie informatiche tramite intelligenza artificiale esperti nell’analisi forense di dispositivi digitali, tra cui smartphone, tablet, droni e altri dispositivi elettronici. È basato su una vasta raccolta di manuali e guide forensi, coprendo strumenti come Cellebrite Physical Analyzer, Oxygen Forensic Suite, Magnet AXIOM, Exterro FTK, e altri, specializzato su:

✔ Estrazione e analisi dei dati da dispositivi mobili, computer e droni.
✔ Recupero dati e prove digitali, incluse cronologie di navigazione, dati eliminati e registri di sistema.
✔ Utilizzo di strumenti forensi per acquisizione e analisi, con procedure e best practice.
✔ Principi di sicurezza e gestione delle prove digitali, fondamentali per garantire l’integrità e l’ammissibilità delle prove.

3) https://chatgpt.com/g/g-66mvwhTqv-dfir-digital-forensics-and-incident-response

Custom GPT specializzato in supporto alla perizia informatica mediante AI personalizzato su Digital Forensics e Incident Response (DFIR), ovvero l’analisi forense digitale e la risposta agli incidenti di sicurezza informatica, in particolare utile per:

✔ Analisi forense digitale – Raccolta ed esame di prove digitali da dispositivi come computer, smartphone e reti.
✔ Risposta agli incidenti – Strategie per identificare, contenere e mitigare minacce informatiche come malware, attacchi ransomware o data breach.
✔ Recupero di dati e tracce digitali – Tecniche per estrarre informazioni da hard disk, memorie volatili, file cancellati e log di sistema.
✔ Threat hunting e analisi malware – Identificazione di comportamenti sospetti e analisi di codice dannoso.
✔ Best practice di sicurezza – Consigli su come proteggere sistemi e dati da attacchi informatici.

Ci sono decine di GPT negli archivi ChatGPT sull’argomento informatica forense e perizie informatiche che possono fornire supporto agli analisti grazie all’intelligenza artificiale: ne abbiamo segnalati tre tra quelli con maggiori feedback e consigliamo ovviamente di non caricare documenti riservati né fidarsi ciecamente di ciò che produce l’AI ma può talvolta essere utile – quantomeno dal punto di vista tecnico e giuridico – per trovare suggerimenti, idee o spunti.

Una giornata agli HackInBo Forensic Games

Sabato 16 novembre si sono svolti a Bologna – nell’ambito del consueto e annuale evento sulla sicurezza informatica HackInBo – i “Forensic Games”, la sfida nel contesto delle indagini digitali alla quale partecipano, da ormai tre anni, appassionati d’informatica forense confrontandosi in scenari investigativi realistici e avvincenti.

La progettazione dei Forensic Games è frutto dell’impegno dell’instancabile Alessandro Farina, coadiuvato da Paolo Reale, Paolo Dal Checco, Mattia Epifani e Davide “Rebus” Gabrini, con la supervisione di Mario Anglani e del team HackInBo che rende possibile realizzare in concreto il frutto dell’immaginazione di tutti coloro che hanno contribuito.

Dalla fondazione dei Forensic Games, Alessandro Farina ha il merito di essere riuscito a coordinare e spronare il gruppo di lavoro in modo da arrivare all’evento con un gioco reso ancora più avvincente dalla collaborazione delle Forze dell’Ordine e dei volontari dell’ANPAS, che rendono ogni anno la scena del crimine e le indagini che su di essa si vanno a sviluppare ancora più realistica.

Gli HackInBo Forensic Games 2024, tenutisi a Bologna nella loro quarta edizione, si sono confermati anche quest’anno uno degli eventi più stimolanti e innovativi nel panorama della sicurezza informatica italiana, offrendo ai partecipanti l’opportunità di immergersi in un caso realistico – forse anche troppo 😅 – e complesso, ambientato in uno scenario che combinava tecnologia avanzata, criminalità informatica e investigazione tradizionale.

L’evento ha richiesto ai team di partecipanti – che non si erano mai incontrati prima – di affrontare una sfida multidisciplinare, intrecciando competenze tecniche, intuizione investigativa e capacità di collaborazione sotto pressione con il fine di produrre una perizia informatica preliminare basandosi su attività svolte sul campo.

Il contesto dei Forensic Games

L’ambientazione dei Forensic Games è stata curata nei minimi dettagli, ricreando il contesto di una banca, localizzata all’interno del Centro Congressi Grand Tour Italia (ex Fico) e diventata teatro di un crimine violento. Un impiegato è stato infatti trovato morto in circostanze misteriose e le indagini hanno subito rivelato un intreccio di attività illecite, dalla manipolazione di dati aziendali a traffici sul dark web.

L’obiettivo dei partecipanti non era solo quello di raccogliere prove, ma di ricostruire la catena di custodia, valutare la volatilità delle informazioni raccolte, identificare il movente e fornire elementi utili per individuare il responsabile dell’omicidio.

Questo scenario ha messo in luce l’importanza della digital forensics come disciplina fondamentale per risolvere crimini moderni. Le indagini forensi si sono infatti concentrate su dispositivi digitali compromessi, reti aziendali potenzialmente infiltrate, sistemi di videosorveglianza e dati crittografati che celavano segreti compromettenti alla base di un omicidio ricostruibile esclusivamente grazie alle tracce digitali lasciate dal colpevole.

I partecipanti hanno avuto accesso a strumenti avanzati d’informatica forense e a informazioni parziali, dovendo spesso colmare le lacune con ingegno e rigore scientifico, confrontandosi, prendendo decisioni anche in un contesto d’urgenza e arrivando a trarre le conclusioni dell’indagine digitale nel corso della stessa giornata.


Il cuore delle indagini digitali

I team di partecipanti ai Forensic Games hanno affrontato una gamma diversificata di dispositivi e problematiche, rappresentative delle sfide reali del settore dell’informatica forense. Tra le attività principali, spiccavano:

  • Analisi delle chiavette USB: Alcuni dispositivi rimovibili contenevano volumi cifrati protetti da password. Una volta decifrati, hanno rivelato file sospetti come richieste di riscatto, immagini legate a traffici illegali e collegamenti a wallet in criptovalute. L’uso di strumenti come VeraCrypt e WinSCP ha evidenziato un tentativo sistematico di nascondere e trasferire informazioni sensibili.
  • Recupero di dati crittografati: La crittografia è stata uno degli ostacoli principali delle attività dei team partecipanti ai Forensic Games. Attraverso l’uso di tool d’informatica forense come FTK Imager o Autopsy, i team sono riusciti a montare volumi protetti e analizzarne il contenuto, trovando prove che collegavano la vittima a operazioni sospette su piattaforme del dark web, come siti di e-commerce illegali e wallet Bitcoin orientati alla protezione della privacy.
  • Analisi della RAM: Un’attenzione particolare è stata data alla memoria volatile, che ha fornito dettagli su sessioni attive e applicazioni utilizzate prima dell’arrivo degli investigatori sulla scena del crimine. Questa pratica ha permesso di recuperare dati critici che sarebbero altrimenti andati persi dopo il riavvio dei dispositivi.
  • Ricostruzione della cronologia di navigazione: L’analisi dei browser ha giocato, come spesso accade, un ruolo cruciale. Sono emerse dall’analisi forense dello storico del browser password salvate, cronologie di accesso a gestionali aziendali e link a siti della rete Tor, utilizzati per attività illecite come traffico di droga e armi. Alcuni team hanno utilizzato metodi avanzati, come la modifica dei campi password tramite strumenti di ispezione del codice, per recuperare credenziali nascoste.
  • Indagini sulla rete aziendale: Il monitoraggio del traffico di rete – una embrionale network forensics – ha rivelato attività sospette, come connessioni a server remoti e tentativi di esfiltrazione di dati. Questa analisi ha suggerito che l’aggressore fosse ben organizzato e tecnicamente preparato.

Le sfide affrontate

Ogni fase dell’indagine informatica forense ha presentato ostacoli complessi. La crittografia dei dispositivi rimovibili e dei file rappresentava un problema tecnico significativo, risolto solo grazie alla combinazione di strumenti avanzati e forte intuito da parte dei partecipanti. La necessità di lavorare in tempo reale, senza compromettere le prove ha richiesto precisione e rapidità. Inoltre, l’interazione con le Forze dell’Ordine ha evidenziato quanto sia fondamentale combinare indagini digitali e investigazione tradizionale, in un contesto dove la cooperazione tra gli operatori è un elemento strategico.

La collaborazione tra team di partecipanti, Carbinieri, Polizia di Stato e Polizia Scientifica è stata cruciale, la scena del crimine è infatti stata popolata di operatori che si sono suddivisi i ruoli, dall’acquisizione delle impronte digitali, tracce biologiche, immagini alla raccolta di reperti e bossoli.

Anche l’analisi delle registrazioni dei video di sorveglianza del DVR della banca in cui è stato ambientato il forensic game ha giocato un ruolo strategico. Grazie al sistema di riconoscimento facciale SARI, un’immagine parziale del sospetto è stata migliorata e confrontata con un database esistente, portando a possibili corrispondenze. Questo passaggio ha sottolineato il ruolo sempre più centrale della tecnologia nell’identificazione di responsabili.


La premiazione

La premiazione delle squadre della 4° Edizione di HackInBo® Forensic Games – HackInBo® Classic Edition Winter 2024 – è stata avvincente, ha infatti seguito la presentazione dei casi da parte dei partecipanti, con interventi degli organizzatori Alessandro Farina, Paolo Reale, Paolo Dal Checco, Mattia Epifani e Davide “Rebus” Gabrini e con interventi e supervisione di Mario Anglani e del team HackInBo.

Al seguente link potete visionare il video youtube della premiazione dei Forensic Games 2025 ad HackInBo, con l’esposizione delle squadre partecipanti che hanno raccontato come hanno condotto l’analisi forense e redatto una piccola perizia informatica con le risultanze delle analisi tecniche.

Conclusioni e spunti di riflessione

Gli HackInBo Forensic Games si sono chiusi con una vittoria collettiva: ogni team ha portato contributi unici e complementari, dimostrando quanto la digital forensics sia una disciplina che richiede sia competenze tecniche che pensiero critico. La simulazione ha evidenziato i pericoli crescenti del crimine informatico, ma anche la potenza degli strumenti investigativi disponibili per combatterlo.

Il caso presentato, con le sue sfaccettature digitali e fisiche, è stato un esempio lampante della complessità del mondo moderno. Gli investigatori non solo hanno analizzato dati, ma hanno raccontato una storia: quella di un crimine nato dalla tecnologia e nascosto dietro file crittografati, software di anonimato e sistemi aziendali compromessi.

Questa edizione degli HackInBo Forensic Games non è stata solo una competizione, ma una lezione pratica su come affrontare le sfide della sicurezza informatica e informatica forense. Ha mostrato che il successo nel risolvere casi come questo richiede non solo abilità tecniche, ma anche collaborazione, intuito e la capacità di adattarsi a scenari in continuo mutamento. Un monito e un’opportunità per chi lavora nel settore della sicurezza delle informazioni, ma anche per chi guarda al futuro con preoccupazione e speranza.

NIS2, Informatica Forense e Cybersecurity ad HackInBo Business

Nella giornata di venerdì 15 novembre 2024, nell’ambito dell’evento HackInBo Business a Bologna, si terranno diversi interventi sulla NIS2 durante i quali verranno approfonditi gli argomenti relativi alla Cybersecurity e all’Informatica Forense.

NIS2 e Digital Forensics ad HackInBo Business

In particolare, la società Forenser avrà l’occasione di fornire un piccolo contributo, dalle 14:30 alle 15:30, con la partecipazione a una tavola rotonda sulla NIS2 durante la quale parteciperanno:

  • Francesco Paolo Micozzi (Avvocato avvocato Cassazionista e docente di Informatica Giuridica al Dipartimento di Giurisprudenza dell’Università degli Studi di Perugia)
  • Cristina Magro (leadership and personal development coach per SANS)
  • Paolo Dal Checco (Consulente Informatico Forense, CEO Forenser Srl)
  • Luigi Ricchi (Information Security Manager dell’Aeroporto G. Marconi di Bologna SpA)
  • Massimo Bugani (Assessore Innovazione Digitale e Protezione Civile presso il Comune di Bologna)

Durante la tavola rotonda a Bologna si parlerà di NIS2, Informatica Forense e Cybersecurity mettendo a confronto esperienze in ambito aziendale e governativo legato alla direttiva.

NIS2 ed Informatica Forense ad HackInBo Business

Ogni relatore porterà il suo contributo all’argomento NIS2, tra gli altri verranno trattati brevemente gli aspetti che legano la NIS2 all’Informatica Forense, alla raccolta delle prove digitali e alla gestione degli incidenti informatici, che tra l’altro Paolo Dal Checco ha già anticipato nella Memoria Scritta su Atto del Governo n. 164 per le Commissioni Riunite I (Affari Costituzionali, della Presidenza del Consiglio e Interni) e IX (Trasporti, Poste e Telecomunicazioni) su chiamata per contributi nell’ambito del Recepimento della direttiva (UE) 2022/2555, relativa a misure per un livello comune elevato di cybersicurezza nell’Unione – cd. NIS2.

Paolo Dal Checco e il contributo per la Memoria Atti del Governo in ambito NIS2

Per quanto la NIS2 sia più orientata alle problematiche legate alla sicurezza informatica rispetto alla digital forensics, è stato importante poter contribuire nella Memoria Scritta su Atto del Governo n. 164 per le Commissioni Riunite sulla NIS2 con alcune indicazioni sulle questioni relative alla gestione informatica forense degli incidenti informatici che sarebbe opportuno fosse annoverata tra le best practices ma soprattutto tra i requisiti di una buona gestione interna.

NIS2 e Informatica Forense, Tavola Rotonda ad HackInBo

Exterro, dietro front per FTK Imager

Nell’articolo pubblicato il 28 ottobre scorso sul nostro sito, avevamo segnalato un importante aggiornamento dell’applicazione FTK Imager, uno degli strumenti più utilizzati del panorama informatico forense.

La novità determinante introdotta con la nuova versione 4.7.3.61 (“Exterro_FTK_Imager_4.7.3.61.exe” con hash MD5 “fb98287965d4e3b9a7e9de50a781dca4”, SHA1 0ff6f6ee8fb640a3de1c5195e764c67df7e6e996, SHA256 f4f56139a6c667dba6f6c09b7dd7c8bc72cbbe6ec8de0a82bb5a49676b6b5ee0) dell’applicazione era la possibilità di gestire la crittografia BitLocker che nel tool si mostrava pienamente supportata nei processi di mounting dell’immagine cifrata (senza necessità di montare il volume logico), anche nel caso di presenza di “clear key” e generazione di copia forense già decifrata.

Nei giorni immediatamente successivi la società ha rimosso il link dalla pagina di download, generando non poco stupore (e anche un pizzico di preoccupazione visto che nel changelog erano presenti fix di vulnerabilità) tra gli utenti:

ftk-imager-unavaiable

Successivamente, il 3 novembre, Exterro ha rilasciato su X, dal suo profilo, un comunicato dove spiegava che il rilascio della versione che gestisce BitLocker non è stato sostanzialmente intenzionale, non precisando se la successiva versione dello strumento che sarebbe stata rilasciata il 5 novembre avrebbe incluso ancora tale funzionalità:

exterro-post-X

Tra il 5 e il 6 novembre Exterro ha annunciato sul suo portale, nella sezione relativa al download di FTK Imager (sbagliando nella sua precisazione ad indicare il numero di versione sostituita, riportando “4.7.3.21” anziché “4.7.3.61”) la pubblicazione della versione 4.7.3.81 (hash MD5 “3815b9c2a6aa8898ecbe55353aaf4b79”, SHA1: “5ae3e1ea937f56367409deebb4b71147a6b883f4”, SHA256 “443843a3923a55d479d6ebb339dfbec12b5c1aabed196bf0541669abbe9b1c51”) che non include la funzionalità di gestione della crittografia:

comunicato-exterro-rilascio-non-intenzionale

Mentre questo “passo indietro” ha oggettivamente scosso la comunità di tecnici che ogni giorno utilizzano lo strumento e si sentivano arricchiti dall’introduzione di una feature così vantaggiosa, ci si chiede se mai si vedrà una nuova pubblicazione dello strumento con inclusa questa funzionalità. È sempre più facile, infatti, imbattersi in dischi che sono crittografati con Bitlocker e possedere un tool che supporti la decifratura/mounting delle immagini cifrate è strategico sia nella fase di produzione di copia forense che di processing e analisi dei dati.

Nel frattempo, si tornerà all’utilizzo di soluzioni alternative come ad esempio Arsenal Image Mounter che già nella versione gratuita include la possibilità di montare immagini forensi di volumi crittografati con BitLocker che utilizzano la “clear key” e agevola il processo di generazione di copia decifrata.

Non è chiaro quale sia il motivo esatto del “dietro front” di Exterro, anche se è facile immaginare che la società possa voler includere tale funzione in una versione più esclusiva (magari a pagamento) dell’applicazione o all’interno della suite di analisi FTK (Forensic Toolkit). Resta anche l’ipotesi che la società voglia mantenere le feature della versione 4.7.3.61 in una “internal build” che non verrà rilasciata al pubblico.

FTK Imager: novità dell’aggiornamento in download gratuito

È recente la pubblicazione della nuova versione del tool della società Exterro “FTK Imager”, il “coltellino svizzero” dell’informatica forense che ogni consulente informatico forense ha nel proprio repertorio e utilizza quasi quotidianamente per fare copie forensi, aprire e lavorare su immagini forensi, acquisire la RAM dei PC, estrarre file di sistema, virtualizzare o fare analisi forensi su SSD, HD e supporti di memoria.

Il download della nuova versione è disponibile al link del sito di Exterro https://www.exterro.com/ftk-product-downloads/ftk-imager-4-7-3-61 e introduce funzionalità attese e interessanti. Ricordiamo che il download di FTK Imager e gratuito e può essere effettuato allo stesso link presente nella sezione “Product Downloads”:

download-FTK-Imager

Le novità dell’aggiornamento

Il changelog fornito dalla società è piuttosto scarno ed indica come unica novità il miglioramento nel processo di “mounting” delle immagini di Windows 11. Il resto dei cambiamenti interni riguarderebbe la risoluzione di bug:

Changelog-aggiornamento-FTK-Imager

Installando e avviando lo strumento si possono apprezzare novità molto più interessanti; infatti, è ora possibile montare e navigare immagini forensi di drive che sono crittografati con BitLocker e si possono, con questo aggiornamento, creare ed esportare copie forensi di dischi cifrati in formato non cifrato.

Tale mancanza, in questi anni, è stata sopperita dall’utilizzo di strumenti esterni, come Arsenal Image Mounter, strumento in grado di montare immagini forensi di dischi cifrati con BitLocker, riconoscere la presenza di “clear key”, generare immagini decifrate, etc.

Riconoscimento, mounting e acquisizione di volumi crittografati

Vediamo ora come si concretizzano le novità più importanti, avviando direttamente lo strumento.

Adesso, selezionando “Add evidence Item” o “Create disk Image” e indicando un volume fisico cifrato con BitLocker, abbiamo accesso ad una nuova schermata, che propone l’inserimento della chiave a 48 bit o della password (nel caso di drive esterni):

creazione-immagine-forense-disco-cifrato

Cliccando poi su “OK” si ha accesso al volume fisico come se fosse decifrato.

Come accennato, attraverso questa nuova funzionalità è possibile produrre copia forense del disco crittografato, direttamente in forma decifrata. In questo caso lo strumento avvisa l’utente del fatto che il valore di hash della copia forense del drive in forma decifrata differirà dal valore di hash che si otterrebbe acquisendolo nella sua forma crittografata:

conferma-creazione-immagine-cifrata

Premendo su “Cancel” anziché su “OK” si procederebbe con l’acquisizione forense del disco nella sua forma cifrata:

creazione-immagine-forense-disco-cifrato-cancel
creazione-immagine-forense-disco-cifrato-sì

In questo caso sarà comunque possibile montare, sempre con FTK Imager, la copia così ottenuta e creare a posteriori la relativa immagine decifrata. Un’ulteriore possibilità sarà montare il drive decifrato sia fisicamente che logicamente, per mezzo dell’opzione “Image Mounting…”:

mounting-immagine-cifrata

La versione “portable” standalone

FTK Imager viene distribuito come versione installabile, ma può agevolemente essere convertito in versione portabile o standalone (un tempo persino distribuita da Accessdata come “FTK Imager Lite“) avviando l’installer e copiando su di una pendrive la cartella dove il programma viene installato.

Versione-portable-FTK-Imager

Le librerie DLL necessarie per la sua esecuzione saranno contenute all’interno della cartella “C:\Program Files\AccessData” e sono sufficienti per far girare il tool FTK Imager in modalità portable anche su altri PC senza installarlo, ma avviandolo direttamente da una pendrive o da una risorsa di rete. A questo punto, si otterrà una versione FTK Imager Portable, da utilizzare sul campo, così da evitare di sporcare il sistema con una nuova installazione.

Conclusioni

La nuova funzionalità di mounting di drive e immagini forensi di dischi cifrati con BitLocker nonché la possibilità di creare immagini di drive in formato già decifrato, accontenta i molti utenti che quotidianamente utilizzano FTK Imager per le attività di acquisizione e analisi forense ed altre attività a supporto della perizia informatica.

Sempre consigliabile creare subito una versione FTK Imager Portable o FTK Imager Lite, così da poter utilizzare il software senza necessità d’installarlo, ma salvandolo ad esempio su di una pendrive USB ed eseguendolo direttamente da lì, sporcando il meno possibile il sistema in fase di analisi o copia forense.

In passato, queste lacune potevano essere colmate mediante l’ausilio di altri strumenti gratuiti, ed ora anche FTK Imager può vantare nel suo già ricco armamentario queste funzionalità, senz’altro molto utili per qualunque Digital Forensics Expert.

Acquisizione forense e decrittazione del backup WhatsApp “crypt.15” su Android in modo sicuro e gratuito

Oggigiorno l’acquisizione forense dei dati utente dell’applicazione WhatsApp durante le attività di perizia informatica si pone come una delle principali necessità nell’ambito della cristallizzazione di evidenze digitali ed è sempre più importante per il Digital Forensics Expert avere a disposizione più alternative quando si parla di tecniche di acquisizione del dato.

Ci sono ad esempio situazioni nelle quali non si può procedere con una copia forense integrale dello smartphone, per questioni di tempo o di spazio, oppure il Sistema Operativo non permette un’acquisizione FFS (Full File System) o Physical tale da poter accedere al database whatsapp decifrato, o ancora non si vuole correre il rischio di un APK downgrade che potrebbe non sempre funzionare a dovere o magari non si ha tempo/banda sufficiente per fare sincronizzazione con cloud Google Drive o iCloud per caricare online il backup per poi scaricarlo da remoto e richiedere a Whatsapp l’SMS o token di autenticazione.

Ancora più appetibili in informatica forense sono le soluzioni gratis ed open source, così come quelle che richiedono pochi e semplici passaggi, utilizzando al più qualche riga di codice. Un’interessante ricerca portata avanti dal team Forenser ha analizzato attentamente un metodo che pochi tra i principali strumenti di acquisizione dell’informatica forense commerciali impiegano, riuscendo a identificare e testare un metodo per produrre un’acquisizione forense dei dati utente di WhatsApp che si può potenzialmente eseguire anche da remoto, in forma cifrata e con la successiva decrittazione in un processo rapido, ripetibile e gratuito.

Questa guida vi condurrà attraverso gli aspetti teorici e di comparazione con altri metodi simili utilizzati sul mercato, mostrandovi i vantaggi e gli svantaggi di quello che verrà descritto indicando la strumentazione necessaria, lo svolgimento di dettaglio e infine fornendovi il codice per decifrare le chat Whatsapp acquisite.

Read More

Disponibile per il download Tsurugi Linux 2024.1 live distro gratuita e open source per informatica forense

Il 30 luglio 2024 è stata rilasciata la nuova versione della live distro di informatica forense “Tsurugi” nella versione lab 2024.1, disponibile per il download gratuito sia come immagine di 16.7 GB, sia come macchina virtuale da 33.7 GB. Questo strumento, essenziale per i professionisti dell’informatica forense, è tra i più utilizzati nel campo del digital forensics, insieme alla celebre distribuzione Caine Linux.

Tsurugi Linux è una distribuzione Linux open source progettata per l’informatica forense, la risposta agli incidenti e l’analisi di malware, che offre una soluzione potente e versatile tramite tool e strumenti software di altissima qualità. Questa distro è specificamente ideata per supportare le indagini digitali, mettendo a disposizione una vasta gamma di strumenti preinstallati che rispondono alle diverse esigenze dei consulenti forensi, come l’acquisizione dei dati, le attività di copia forense, l’analisi della memoria e l’analisi del traffico di rete. Una delle sue caratteristiche principali è la possibilità di funzionare in modalità live, permettendo agli investigatori di operare senza modificare lo stato del sistema esaminato, garantendo così l’integrità delle prove raccolte.

La live distro opens source Tsurugi Linux è altamente configurabile, con moduli specifici per diverse esigenze forensi, come l’analisi di sistemi Windows, dispositivi mobili o indagini su malware, attività frequenti durante la realizzazione di perizie informatiche. Si distingue anche nell’analisi della rete e della memoria, offrendo strumenti avanzati per l’acquisizione forense e l’analisi di traffico di rete e memoria volatile, elementi cruciali nelle indagini forensi moderne.

Essendo un software open source, Tsurugi rappresenta una scelta eccellente per gli investigatori digitali, grazie alla sua struttura modulare che permette di creare un ambiente di analisi mirato e ottimizzato per ogni tipo di indagine digitale.

Con una solida community, una documentazione dettagliata e la compatibilità con numerosi altri strumenti forensi, Tsurugi Linux è una risorsa imprescindibile per i professionisti del settore che necessitano di una piattaforma affidabile e sicura per le loro indagini.

La distro Tsurugi può essere scaricata gratuitamente dalla pagina ufficiale dei download del sito Tsurugi-Linux. Il software è offerto senza alcuna garanzia, secondo i termini della licenza General Public License (GNU).

È importante verificare sempre i valori hash delle ISO o della VM scaricata dal sito Tsurugi, utilizzando la firma digitale prodotta dagli sviluppatori e distribuita sul sito. Per comodità, riportiamo i valori hash SHA512 delle due release di Tsurugi Linux Lab 2024.1:

tsurugi_linux_2024.1.iso: 885aa818a6b61803b74ffd885a66d676e6ae6279cafe9ff53cc9ba15aabebb844c4428a2b6480061a82dc466edb2728811e0a03252aaf0aa5e8b158690a1c678

tsurugi_linux_2024.1_vm.ova: 30d88f3a683862642ee8f1c13f43044f13e62471b65ed7e63ed459485ad5259f42c242a5df0ff179f6a80750f4055c33ad5f310277ed8d38b4e9da8d0db85a13

La nuova versione di Tsurugi Linux, rispetto a quella rilasciata il 22 dicembre 2023, include le seguenti novità, elencate nel changelog ufficiale:

  • Kernel 6.9.3 personalizzato;
  • Aggiornamento completo del sistema;
  • Aggiornamenti firmware;
  • Correzione di bug minori;
  • Miglioramento di Volatility;
  • Aggiunta di nuovi strumenti e tool al menù;
  • Menù aggiornati.

La dimensione di quasi 17 GB rende questa distribuzione meno adatta per operazioni sul campo, come ad esempio l’esecuzione di copia forense di hard disk, pendrive, SSD oppure acquisizione RAM, triage e anteprima, a causa della difficoltà di caricarla in RAM (es. con il comando da kernel “toram”) e delle risorse necessarie per l’esecuzione.

Rimane però ideale per un’installazione locale o per sfruttare la vasta gamma di strumenti offerti dagli sviluppatori. Attendiamo con interesse il rilascio della versione Tsurugi Acquire, pensata invece per eseguire copie forensi di supporti digitali con maggiore leggerezza e massima compatibilità con i vari sistemi su cui può essere avviata.