
Malware Coruna e clonazione account WhatsApp

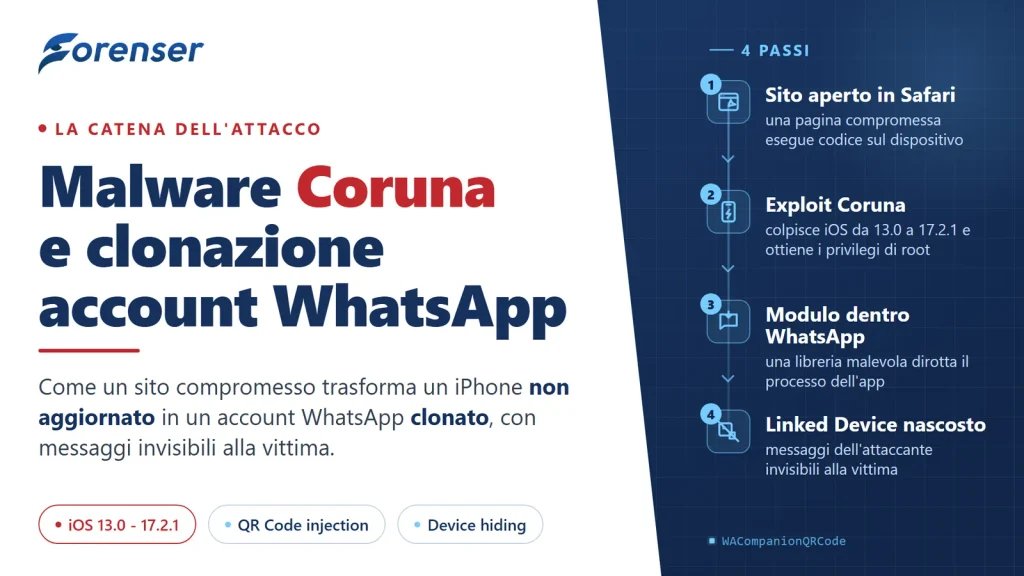
Nel corso degli ultimi mesi, in Italia e in alcuni Paesi esteri, è stato rilevato un fenomeno di particolare interesse. Numerosi account WhatsApp, installati sistematicamente su dispositivi con versioni di iOS non più aggiornate, presentano indizi di compromissione e, in particolare, di clonazione. Sembrano infatti essere stati utilizzati da soggetti non autorizzati per inviare messaggi all’insaputa del legittimo titolare del dispositivo. In particolare, sono stati osservati i seguenti elementi:
- I dispositivi compromessi erano tutti iPhone con una versione obsoleta di iOS, come la 16.x;
- La compromissione del dispositivo portava, apparentemente, alla clonazione della sessione di WhatsApp da parte del threat actor, che la utilizzava per inviare richieste di denaro ai contatti della vittima;
- Nessun dispositivo è stato identificato all’interno della lista dei Linked Device di WhatsApp, il che faceva pensare che non si trattasse di un semplice “ghost pairing”;
- I messaggi inviati dagli attaccanti non erano visibili alla vittima, che di conseguenza non era a conoscenza delle richieste di denaro;
- L’unico modo per tornare a una situazione normale sembrerebbe ripristinare il dispositivo ai dati di fabbrica, aggiornarlo e reinstallare WhatsApp. La reinstallazione di WhatsApp porta al ripristino della sessione (e logout della sessione clonata), mentre il ripristino e l’aggiornamento di iOS dovrebbero eliminare definitivamente la minaccia e l’eventuale persistenza del malware.
L’unico comune denominatore era, a quanto pare, l’utilizzo di una versione obsoleta del sistema operativo, sempre inferiore alla 18; inoltre, le prime ricerche sembravano associare l’attacco a una vulnerabilità nota, con diversi PoC disponibili online: la CVE-2025-43300, legata a una corruzione di memoria dovuta a un bug del framework ImageIO.
Questo dettaglio ci ha portati ad approfondire le analisi sulle copie forensi complete (full file system) a nostra disposizione, ottenendo un risultato diverso e molto curioso: siamo riusciti non solo a ricostruire l’intera catena che ha portato alla compromissione del dispositivo, ma anche ad analizzare il malware stesso. Prima di entrare nei dettagli dell’analisi, facciamo una premessa sul malware in questione: Coruna.
Coruna
Nel panorama dei malware che colpiscono smartphone, Coruna rappresenta, insieme a Darksword, uno dei framework di attacco (exploit kit) più complessi e sofisticati mai individuati ai danni dell’ecosistema Apple. Identificato e reso pubblico dai ricercatori del Threat Intelligence Group di Google – con analisi parallele condotte da società di sicurezza come iVerify e Kaspersky – questo potente insieme di strumenti agenti come spyware, pare essere stato inizialmente sviluppato nell’ambito della sorveglianza statale, prima di finire nelle mani della criminalità informatica.
A livello operativo, Coruna si attiva quando un utente visita un sito web compromesso o contraffatto tramite Safari: sfruttando una serie di falle concatenate nel browser e nel sistema operativo, il malware riesce a superare le protezioni di iOS per accedere al dispositivo ed estrarre informazioni riservate, tra cui credenziali e dati finanziari. Il raggio d’azione della minaccia rimane tuttavia limitato ai soli dispositivi che eseguono versioni obsolete di iOS (da iOS 13 a iOS 17.2.1) e non ha alcun effetto sui sistemi operativi aggiornati.
Secondo le analisi degli esperti di sicurezza di Google, la vulnerabilità all’exploit kit Coruna non dipende da un singolo modello di iPhone, ma dalla versione del sistema operativo iOS installata sul dispositivo.
Ad oggi sembra che gli smartphone colpiti abbiano le seguenti caratteristiche:
- Versioni di iOS colpite: Da iOS 13.0 (rilasciato nel 2019) fino a iOS 17.2.1 (rilasciato a fine 2023).
- Modelli interessati: Tutti gli iPhone in grado di eseguire tali versioni di iOS, inclusi:
- Modelli più datati: iPhone 6s, 7, 8, 8 Plus e iPhone X (fermi a versioni precedenti come iOS 15 o iOS 16).
- Modelli recenti: Dai modelli con chip A12 (iPhone XS, XR) fino agli iPhone 11, 12, 13, 14 e 15 (con chip A17 Pro), a patto che non venissero aggiornati oltre iOS 17.2.1.
Tornando al nostro caso, uno dei componenti presi di mira dal malware è proprio l’applicazione WhatsApp.
Analisi dei dispositivi infetti
In una prima fase, l’analisi si è concentrata sugli eventi che hanno preceduto la truffa, su cosa fosse successo sul dispositivo e su quali nuovi artefatti fossero stati creati dal sistema stesso, ottenendo una serie di risultati molto interessanti.
Il primo è stato l’individuazione di un IoC reso pubblico recentemente da iVerify, ovvero il file .devcache. Come riportato nel loro blog, l’infezione da parte del malware Coruna portava alla creazione di un nuovo file all’interno della cartella Documents del processo stesso, contenente informazioni relative al dispositivo.
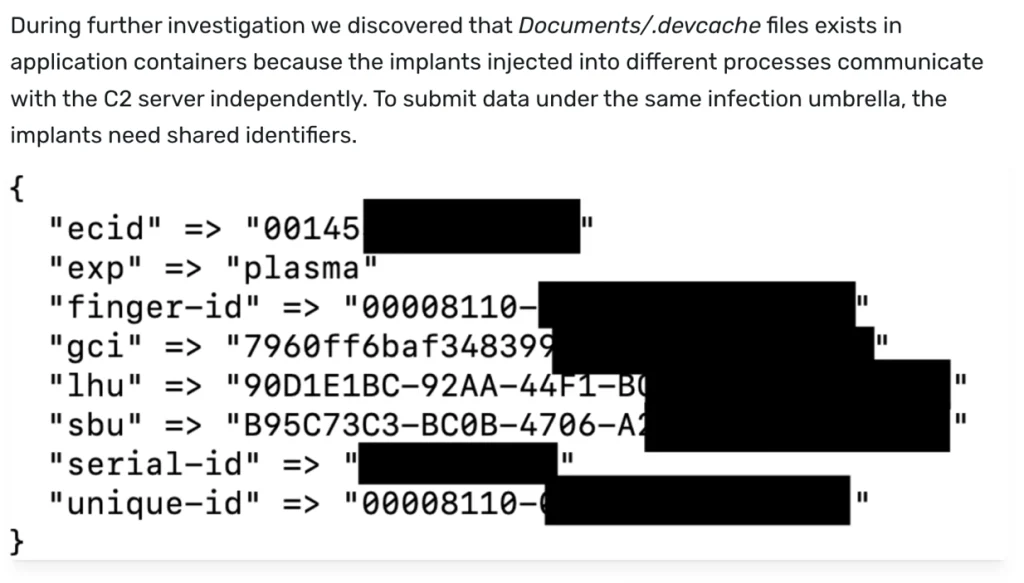
Oltre al file .devcache, sono stati rinvenuti ulteriori IoC, come ad esempio un archivio 7z contenuto nella cartella “/private/var/root/Library/Caches/com.apple.WebKit.WebC/”, compatibile con quanto riportato nelle analisi di Google relativamente all’utilizzo di archivi 7z cifrati per il delivery del malware stesso.
Questi file sono stati rinvenuti su tutte le copie forensi da noi analizzate e correlate al caso WhatsApp, il che ci ha spinti a concentrare le ricerche su Coruna.
Pertanto, alla luce di questa nuova ipotesi, abbiamo recuperato alcuni sample del malware e, attraverso processi di reverse engineering, abbiamo ottenuto il modulo completo relativo a WhatsApp utilizzato da Coruna, nonché i vettori da esso utilizzati per infettare i dispositivi.
L’infezione del dispositivo avviene mediante la visita di un URL malevolo. La pagina visitata dal dispositivo della vittima contiene dei file JavaScript che vengono sfruttati dall’attaccante per compromettere il browser e ottenere l’esecuzione di codice sul dispositivo della vittima. In seguito all’esecuzione del codice, l’attaccante ottiene i privilegi massimi sul device (agendo come “root” user) sfruttando ulteriori vulnerabilità del sistema operativo, acquisendo così il pieno controllo dell’intero dispositivo e l’accesso a ogni singolo dato.
Una volta ottenuto l’accesso completo, l’attaccante procede con l’installazione del modulo WhatsApp.
In questo caso non stiamo parlando di una semplice nuova applicazione, ma di qualcosa di “nascosto” e normalmente non visibile all’utente finale, ovvero un processo in esecuzione con privilegi di root che effettua l’hijacking (dirottamento) all’interno del processo di WhatsApp. In sintesi, Coruna carica una libreria malevola all’interno del processo di WhatsApp, manipolandone l’esecuzione.
Grazie alle tecniche di reverse engineering abbiamo portato alla luce come effettivamente agisce tale modulo, una volta inseritosi nel processo di WhatsApp.
Creazione Linked Device (QR Code Injection)
Questa sembra essere la funzionalità più interessante del malware. All’interno del modulo sono state trovate delle funzionalità che si agganciano (hooking) alle funzioni utilizzate dall’applicazione per aggiungere un nuovo Linked Device tramite QR Code. In sostanza, il malware utilizzava le funzionalità già presenti nel processo di WhatsApp per aggiungere un nuovo dispositivo.
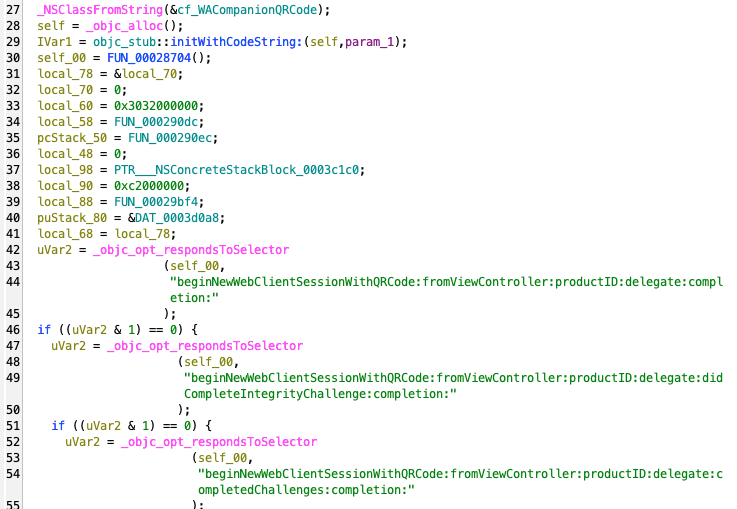
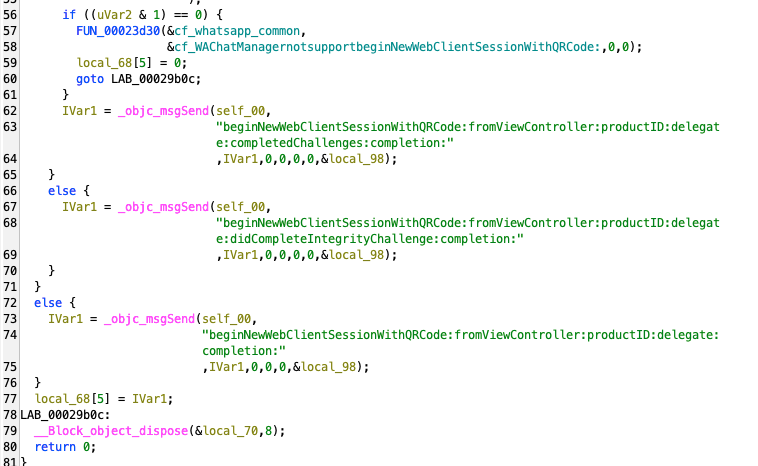
Per farlo, l’attaccante inviava dal C2 (server malevolo utilizzato per controllare e lanciare comandi sul dispositivo infetto) un nuovo QR Code (ad esempio quello visualizzato sul browser dell’attaccante) da aggiungere tra i dispositivi. Tale funzionalità avvia direttamente la procedura di aggiunta, senza bisogno di aprire le impostazioni di WhatsApp e scansionare il QR Code: in questo modo è possibile aggiungere un nuovo dispositivo come Linked Device anche quando il telefono non è in uso. Questa scoperta ha chiaramente cambiato lo scenario, in quanto l’attaccante sembra effettivamente utilizzare la tecnica del Linked Device (operazione che nel normale funzionamento di WhatsApp è legittima) per controllare l’account della vittima.
Ora una domanda sorge spontanea: come mai le vittime hanno sempre affermato di non aver mai visto un nuovo Linked Device nella lista? Anche in questo caso, la risposta l’abbiamo trovata analizzando il malware.
Device Hiding
Durante l’analisi abbiamo identificato una funzionalità che, tramite tecniche di hooking (ovvero l’intercettazione delle chiamate effettuate dal processo in fase di esecuzione), controlla quali dispositivi vengono aggiunti alla lista dei Linked Device e, se compaiono dispositivi identificati come LinkedDevicesFirefox o LinkedDevicesUnknownDevice, li rimuove dalla lista.
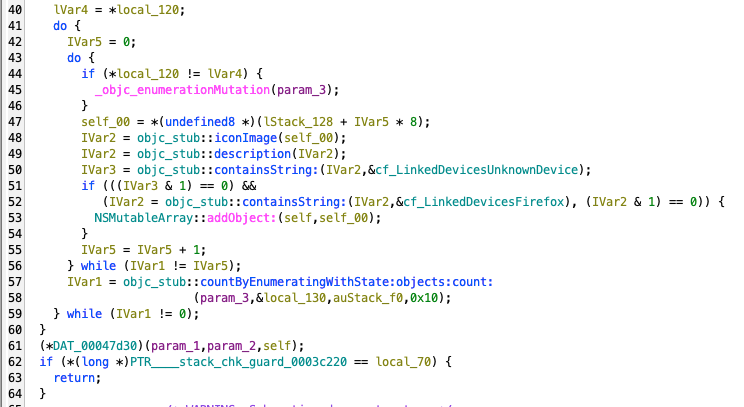
Ciò è compatibile con quanto affermato dalle vittime, che non riuscivano a vedere alcun nuovo dispositivo sospetto tra i Linked Device poiché questi venivano semplicemente rimossi dalla lista prima della visualizzazione.
Eliminazione dei messaggi in uscita
Un’altra caratteristica comune riportata dalle vittime è l’impossibilità di vedere i messaggi inviati dagli attaccanti. Infatti, quando l’attaccante inviava un nuovo messaggio di richiesta di denaro, le vittime non vedevano nulla.
Anche questo comportamento è stato riscontrato nel modulo caricato dagli attaccanti: nel codice sono presenti degli hook che intercettano tutti i messaggi inviati dal JID (l’identificativo utilizzato da WhatsApp per identificare univocamente un dispositivo nell’applicazione) del Linked Device dell’attaccante e li rimuovono.
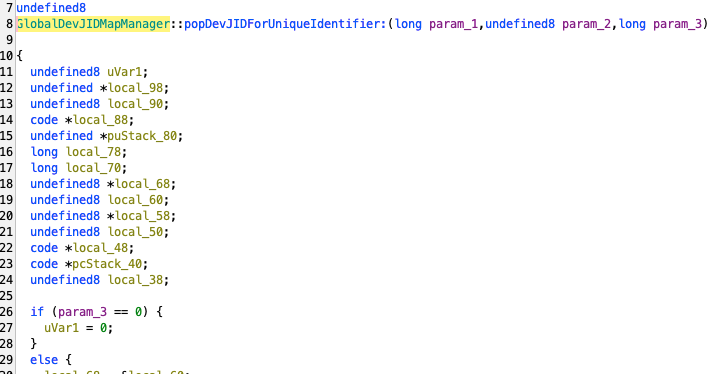
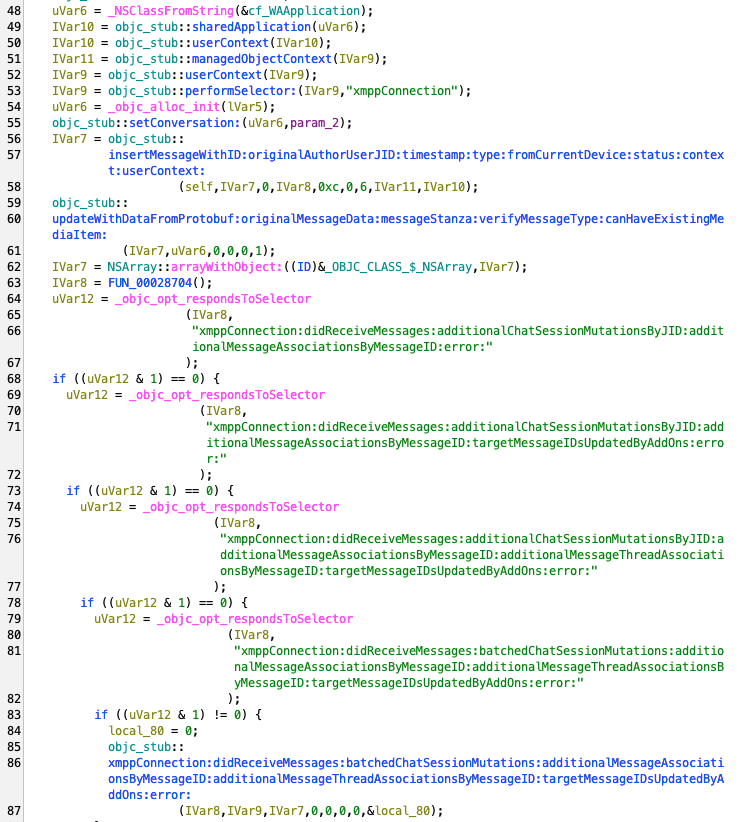
In questo modo, quando l’attaccante invia un nuovo messaggio, questo viene soppresso se corrispondente all’identificativo del dispositivo dell’attaccante.
Oltre alle funzionalità appena descritte sono state identificate anche le seguenti peculiarità:
- Intercettazione di tutti i tipi di messaggio e caricamento sul server dell’attaccante. In questo caso la cifratura end-to-end (E2EE) non ha effetto, in quanto l’intercettazione avviene direttamente sul dispositivo DOPO che i messaggi sono stati decifrati;
- Esfiltrazione delle identità, ovvero numeri di telefono, avatar e identità dei contatti;
- Fingerprinting del dispositivo;
- Bypass SSL Pinning, tecnica solitamente utilizzata per ottenere in chiaro tutto il traffico dell’applicazione, che normalmente è cifrato;
- Funzionalità di persistenza.
Infine, è importante considerare, vista la natura del malware Coruna, che questo è anche in grado di esfiltrare informazioni relative ad altre applicazioni, come ad esempio Telegram. Infatti, in alcuni exploit è stato rilevato codice compatibile con l’esfiltrazione di dati di sistema e di altre app.
Per preservare la sicurezza dei dati contenuti nel dispositivo valgono sempre le stesse regole di sicurezza di cui si è parlato in questi mesi, tra cui, su tutte, mantenere i device costantemente aggiornati.