
FTK Imager: vulnerabilità DLL hijacking nell’installer scoperta da Forenser

Su queste pagine abbiamo parlato più volte di FTK Imager, il “coltellino svizzero” dell’informatica forense che ogni consulente informatico forense ha nel proprio repertorio: dalle novità dell’aggiornamento gratuito al dietro front di Exterro sulla gestione di BitLocker, fino all’uscita di FTK Imager PRO. Questa volta l’argomento è diverso e riguarda la sicurezza dello strumento stesso: un caso di FTK Imager DLL hijacking individuato dal nostro laboratorio nel programma d’installazione.
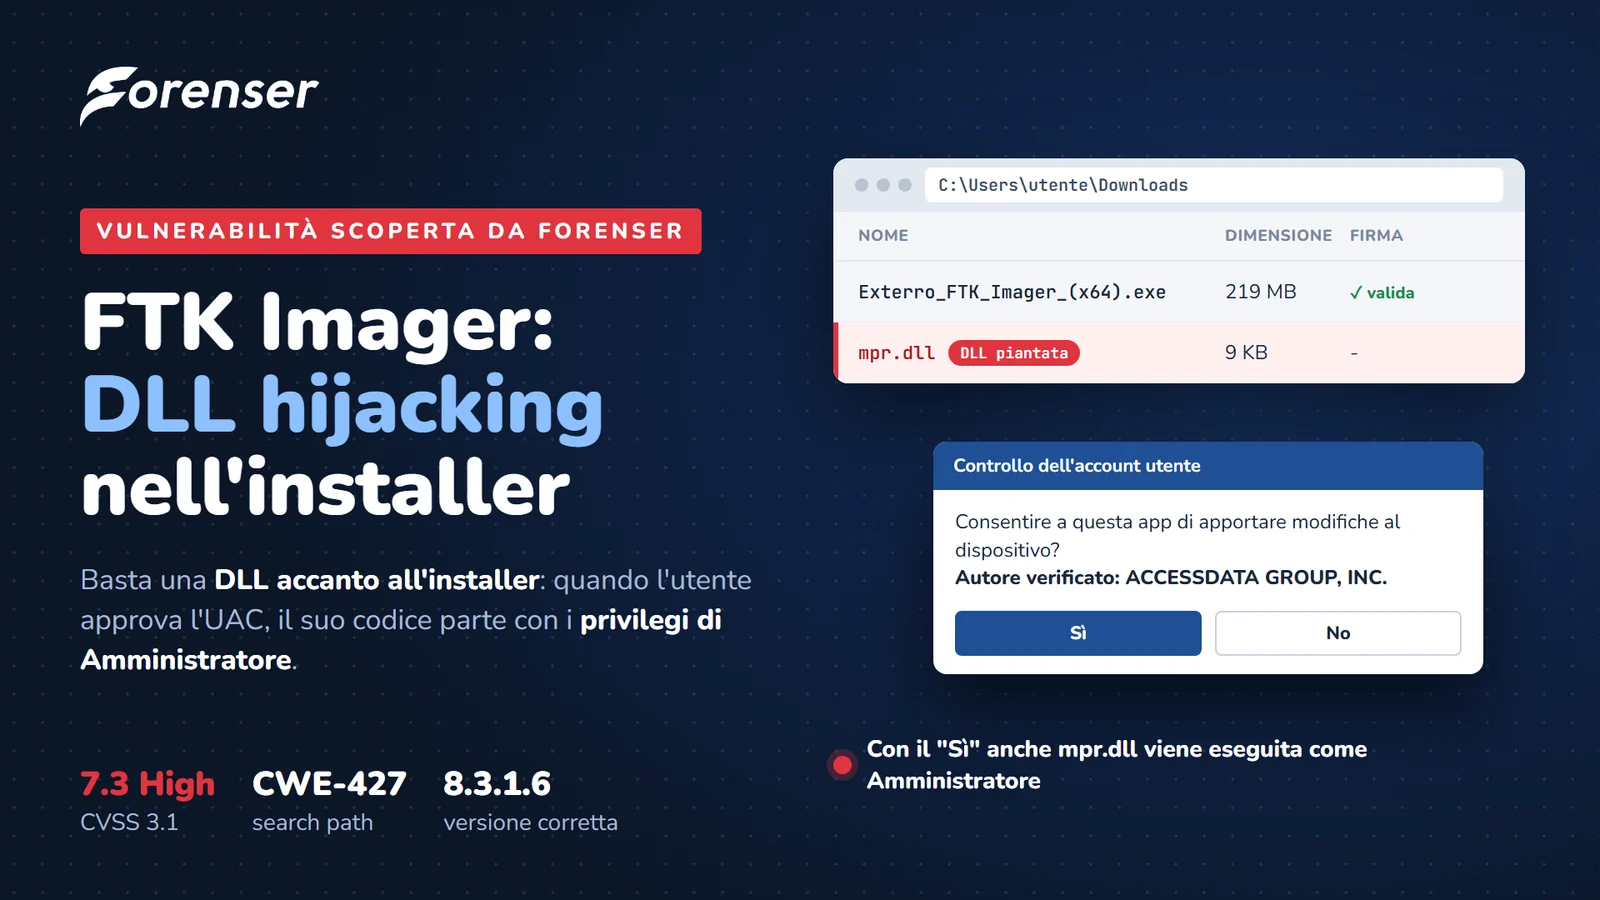
Analizzando il pacchetto d’installazione di FTK Imager 8.3.0.27 per Windows, Matteo Vinci del Team Forenser ha trovato una vulnerabilità di tipo “DLL search order hijacking” (CWE-427, Uncontrolled Search Path Element). Il difetto permette a chi riesce a collocare un file nella stessa cartella dell’installer, tipicamente “Download”, di eseguire codice con i privilegi di Amministratore nel momento in cui l’utente avvia l’installazione e conferma la richiesta del Controllo account utente (UAC).
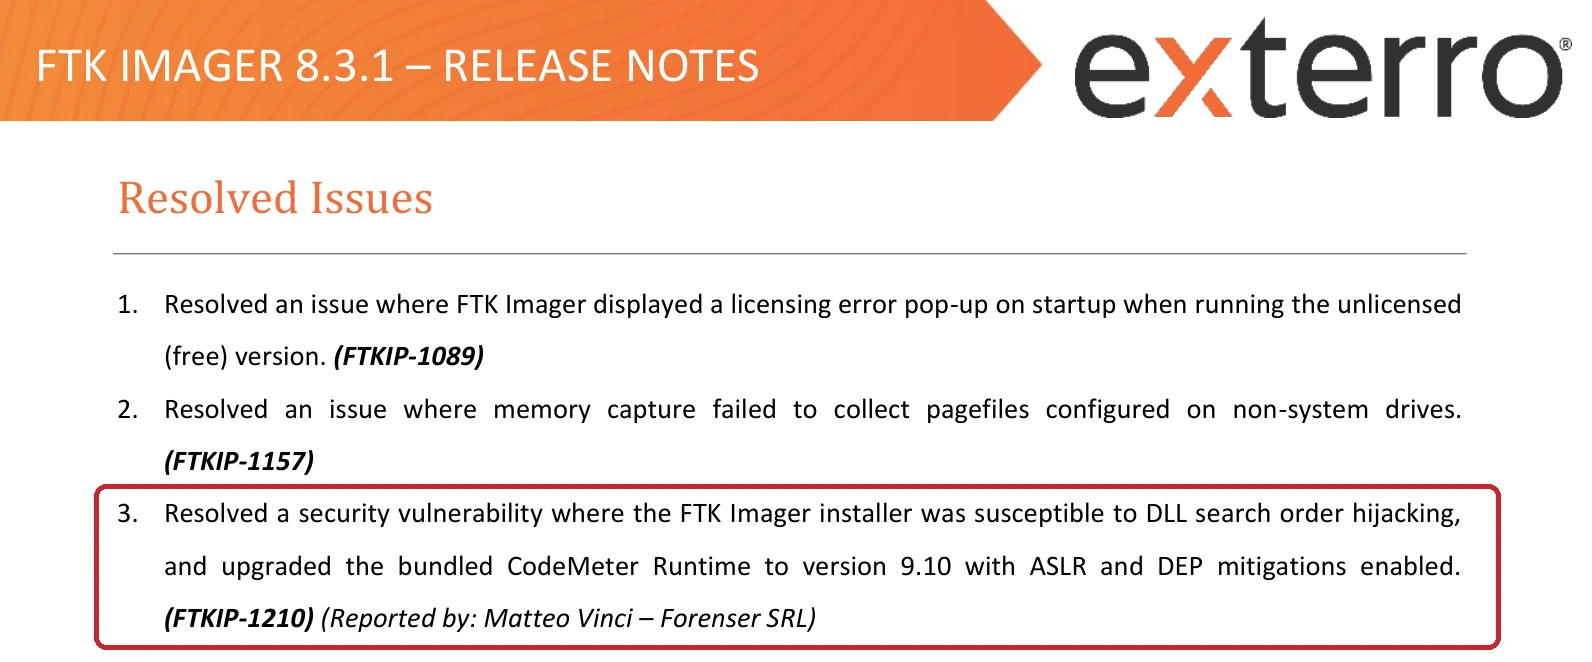
La vulnerabilità è stata segnalata a Exterro il 4 settembre 2026 secondo le regole della divulgazione coordinata (responsible disclosure). La società l’ha corretta con FTK Imager 8.3.1 (build 8.3.1.6) e, nelle note di rilascio di ottobre 2026, riporta la segnalazione con la dicitura “Reported by: Matteo Vinci – Forenser SRL”:
È stata inoltre richiesta l’assegnazione di un identificativo CVE, al momento in attesa.
Come funziona il “DLL hijacking”
Quando un programma viene avviato, Windows carica le librerie (DLL) di cui l’eseguibile ha bisogno. Una parte delle librerie di sistema è inserita nell’elenco KnownDLLs e viene caricata sempre e soltanto dalla cartella di sistema. Per tutte le altre, se il programma non indica diversamente, Windows segue un ordine di ricerca che parte proprio dalla cartella in cui si trova l’eseguibile, e solo successivamente passa alla cartella di sistema (“C:\Windows\SysWOW64” per i programmi a 32 bit), alla cartella di Windows, alla cartella di lavoro corrente e ai percorsi indicati nella variabile PATH.
L’installer di FTK Imager 8.3.0.27 (“Exterro_FTK_Imager_(x64).exe”, SHA256 1ec9500126b9b33e79e8178ffa12104377f2b77ddc8fca69d8fa1068d8e360d8) è un launcher InstallShield a 32 bit che importa, tra le altre, la libreria MPR.dll. Questa libreria non fa parte delle KnownDLLs e l’installer non restringe il percorso di ricerca: di conseguenza, se nella stessa cartella dell’installer è presente un file chiamato “mpr.dll”, Windows carica quello anziché la copia legittima presente in “C:\Windows\SysWOW64”.
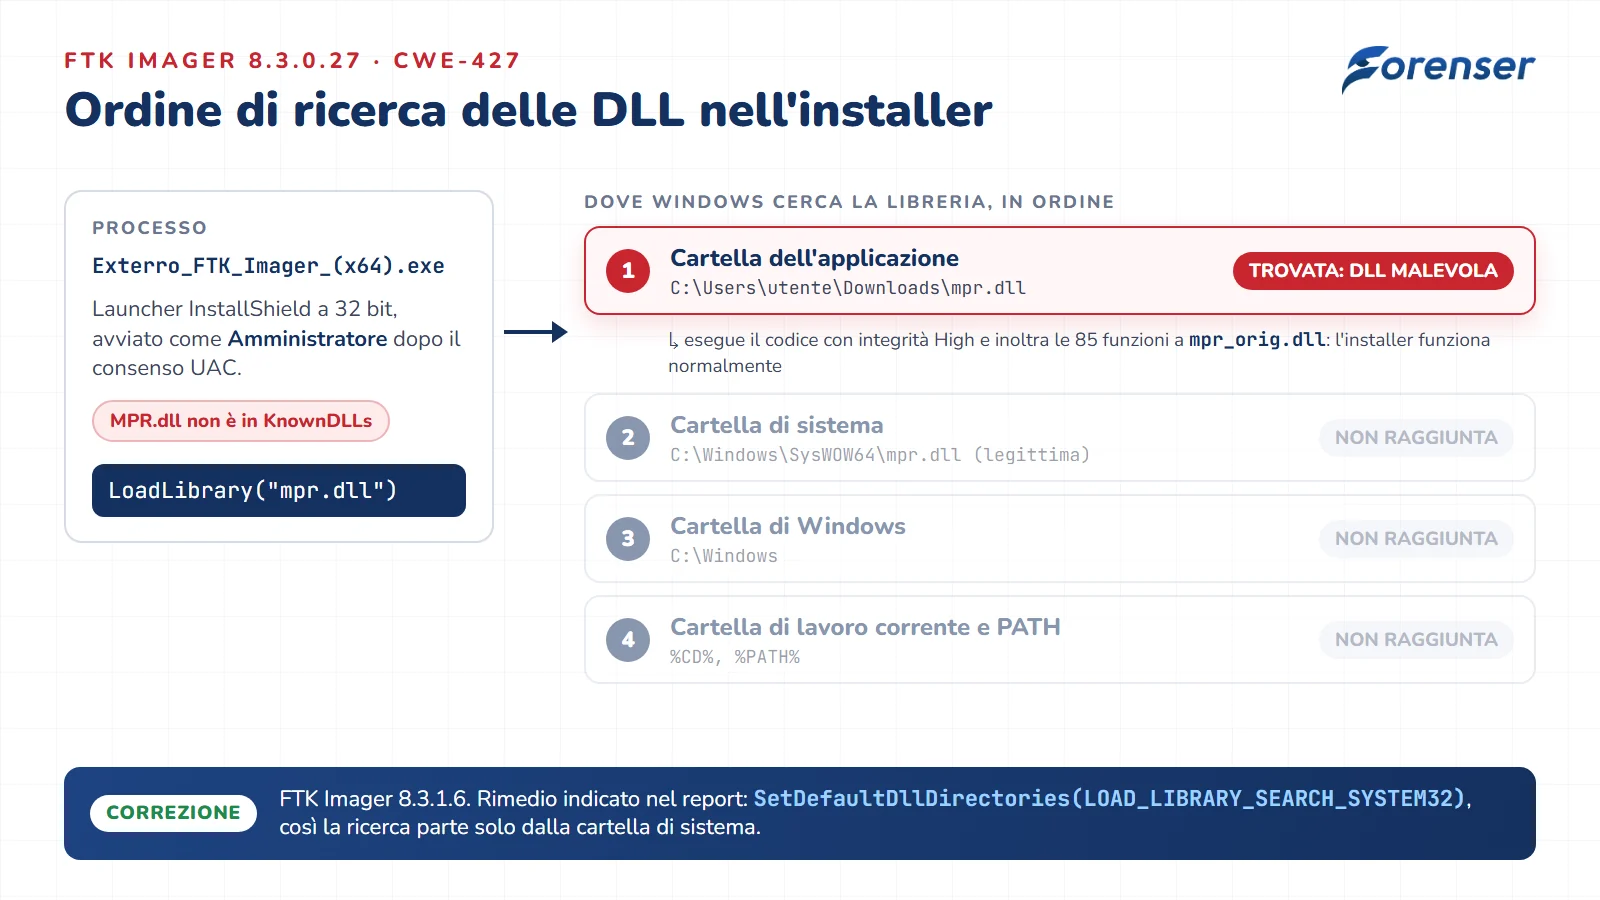
A rendere rilevante il problema è il contesto in cui avviene il caricamento. Il manifesto dell’installer richiede infatti l’esecuzione come Amministratore (“requireAdministrator”): quando l’utente accetta la richiesta UAC, il processo viene avviato con livello di integrità High e ogni DLL caricata in quella fase ne eredita i privilegi. Chi ha collocato la libreria, invece, non ha bisogno di alcun privilegio elevato, perché gli è sufficiente poter scrivere nella cartella in cui si trova l’installer, che nella maggior parte dei casi è la cartella “Download” o il Desktop dell’utente.
Oltre a MPR.dll, nel report inviato a Exterro sono state indicate altre librerie importate dai due eseguibili del pacchetto e non protette da KnownDLLs: COMCTL32.dll, urlmon.dll, msi.dll e WINSPOOL.DRV.
La verifica in laboratorio
Per verificare che la vulnerabilità fosse effettivamente sfruttabile, è stata sviluppata una PoC (Proof of Concept) su un sistema di test di nostra proprietà con Windows 11 Pro.
La libreria utilizzata è una cosiddetta “proxy DLL” di circa 9 KB, che espone le stesse 85 funzioni della “mpr.dll” originale e le inoltra a una copia della libreria di sistema: in questo modo l’installer continua a funzionare senza errori, mentre all’avvio viene eseguito anche il codice di prova. Nel test, tale codice apriva una “reverse shell” verso un listener in ascolto sulla stessa macchina (127.0.0.1).
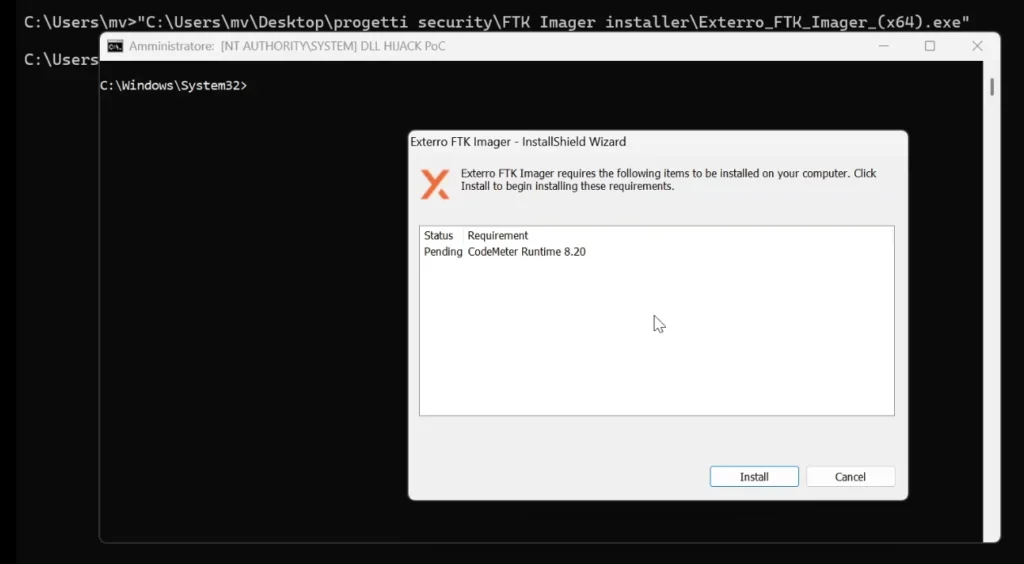
Avviato l’installer e confermata la richiesta UAC, la shell si è collegata in circa mezzo secondo con privilegi di Amministratore. Nel frattempo la procedura guidata di InstallShield si è presentata regolarmente e l’installazione poteva proseguire, senza alcun segnale visibile per l’utente.
C’è un ulteriore aspetto da considerare: l’installer non viene modificato, quindi la sua firma digitale resta valida. Anche chi, come è buona prassi, verifica la firma prima di avviare il programma non ha modo di accorgersi della libreria aggiunta nella stessa cartella.
Il codice della Proof of Concept è stato condiviso con Exterro nell’ambito della segnalazione e non viene pubblicato.
Gli scenari d’attacco
Lo sfruttamento richiede che qualcuno possa scrivere nella cartella da cui verrà lanciato l’installer e che un utente avvii l’installazione approvando l’UAC. Nel report sono stati descritti tre scenari:
- escalation locale dei privilegi: un malware già presente sul PC, anche con privilegi limitati, deposita la DLL nella cartella “Download” e attende che l’utente scarichi e avvii l’installer di FTK Imager, ottenendo così i privilegi di Amministratore grazie al consenso dato al programma legittimo;
- redistribuzione del pacchetto: l’installer circola in un archivio ZIP, ad esempio in rete o su una chiavetta USB o in una cartella condivisa insieme alla DLL, e chi lo riceve lo trova firmato e lo considera affidabile;
- ambienti condivisi: dove gli installer sono conservati su cartelle di rete, chi ha permessi di scrittura su quelle cartelle può far eseguire codice come Amministratore su ogni postazione da cui l’installer viene lanciato.
Per chi opera nel settore il terzo scenario merita particolare attenzione: FTK Imager viene installato proprio sulle postazioni utilizzate per l’acquisizione e il trattamento delle prove digitali, e codice in esecuzione con privilegi di Amministratore su una di queste macchine potrebbe interferire con le attività svolte e con i dati trattati.
CodeMeter Runtime privo di mitigazioni
Nel corso dell’analisi è stato esaminato anche CodeMeter Runtime di WIBU-SYSTEMS, il componente per la gestione delle licenze incluso nel pacchetto come prerequisito. La versione distribuita con FTK Imager 8.3.0.27 non ha attiva nessuna delle principali mitigazioni previste per gli eseguibili Windows: ASLR (anche ad alta entropia), DEP e CFG risultano tutte disabilitate, mentre l’installer di Exterro ha almeno ASLR e DEP attivi.
Non si tratta di una vulnerabilità vera e propria, ma dell’assenza di difese che renderebbe molto più semplice sfruttare un eventuale errore di gestione della memoria nel componente, dato che la disposizione della memoria resta prevedibile e nulla impedisce di eseguire dati come codice. Secondo le note di rilascio, con la versione 8.3.1 Exterro ha aggiornato CodeMeter Runtime alla versione 9.10, con ASLR e DEP attivi.
Cosa fare
La correzione è disponibile: è consigliabile aggiornare FTK Imager alla versione 8.3.1.6 o successiva, scaricandola dal sito di Exterro.
Poiché il difetto riguarda il programma di installazione e si manifesta ogni volta che questo viene avviato, è consigliabile anche eliminare gli installer delle versioni precedenti che molti laboratori conservano in archivio, sulle pendrive di lavoro o sulle cartelle di rete per reinstallare rapidamente lo strumento (o per ricavarne la versione “portable”).
Alcuni accorgimenti valgono in generale per qualsiasi programma di installazione:
- avviare gli installer da una cartella dedicata e vuota, anziché direttamente da “Download” o dal Desktop;
- prima di avviarli, verificare che nella stessa cartella non siano presenti DLL inattese;
- evitare di lanciarli da cartelle di rete o supporti sui quali altri utenti hanno permessi di scrittura;
- verificare firma digitale e valore di hash del file scaricato, tenendo presente che in uno scenario come questo la firma valida dell’installer non è sufficiente.
Per chi sviluppa software, nel report sono stati indicati due possibili rimedi: richiamare SetDefaultDllDirectories(LOAD_LIBRARY_SEARCH_SYSTEM32) nelle prime fasi di avvio, oppure compilare il launcher con l’opzione /DEPENDENTLOADFLAG:0x800, così che le librerie di sistema vengano cercate solo nella cartella di sistema. Il meccanismo è descritto da Microsoft nelle pagine dedicate all’ordine di ricerca delle DLL e alla sicurezza delle DLL.
I tempi della segnalazione
La vulnerabilità è stata individuata e segnalata a Exterro lo stesso giorno, il 4 settembre 2026, con l’impegno a non divulgarne i dettagli per 90 giorni. Nel mese di ottobre Exterro ha rilasciato la versione 8.3.1 con la correzione (riferimento interno FTKIP-1210) e il 29 ottobre è stata inoltrata la richiesta di assegnazione del CVE. Essendo la correzione disponibile prima della scadenza, i dettagli vengono pubblicati ora, in attesa dell’assegnazione del CVE.
| Prodotto | Exterro FTK Imager per Windows (installer x64) |
| Versione analizzata | 8.3.0.27 |
| Versioni interessate | precedenti alla 8.3.1.6 |
| Versione corretta | 8.3.1.6 (FTK Imager 8.3.1, ottobre 2026) |
| Tipologia | CWE-427, Uncontrolled Search Path Element |
| CVSS 3.1 | 7.3 High (AV:L/AC:L/PR:L/UI:R/S:U/C:H/I:H/A:H) |
| CVE | richiesto, in attesa di assegnazione |
| Scoperta | Matteo Vinci, Forenser Srl |
Ringraziamo Exterro per la gestione della segnalazione e per averla riconosciuta nelle note di rilascio. Gli strumenti di acquisizione sono il primo passaggio attraverso cui un dato digitale diventa una prova, e per questo riteniamo utile esaminarne non solo le funzionalità, ma anche la sicurezza.